


Seis errores habituales al arrendar IPv4 y cómo evitarlos
Evite errores costosos al arrendar IPv4. Aprenda a comprobar la reputación de las IP, obtener una LOA correcta, configurar RPKI, elegir el tamaño de bloque adecuado y revisar las condiciones del contrato.

Artem Kohanevich
Cofundador y CEO de IPbnb
Última actualización
Índice
elemento
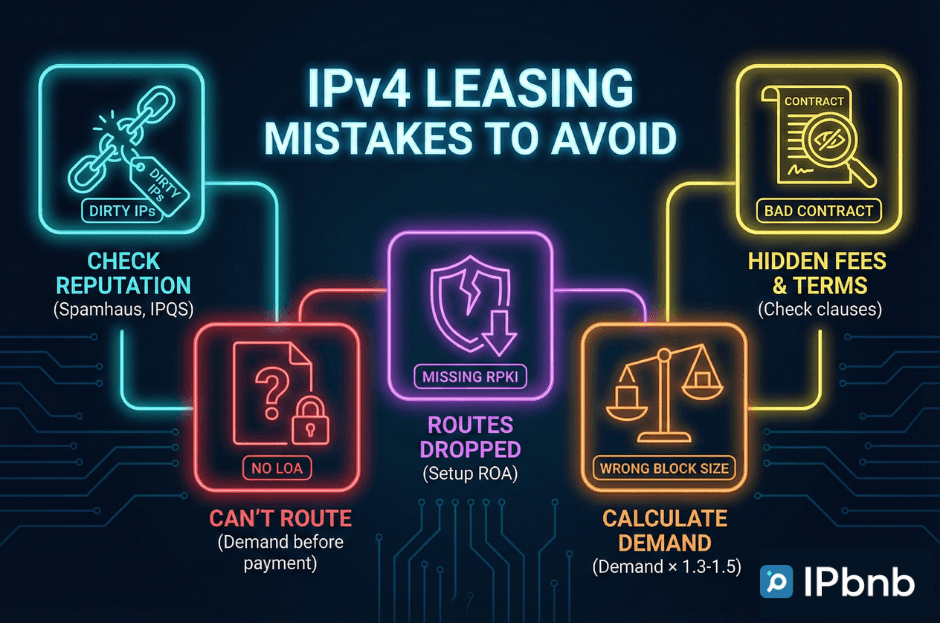
Puede perder dinero en un arrendamiento de IPv4 sin darse cuenta. De hecho, puede que lo esté perdiendo ahora mismo. El arrendamiento es una gran solución para muchos equipos, pero eso no significa que no haya trampas por el camino.
La mayoría de los problemas en el arrendamiento de IPv4 no son «mala suerte». Son previsibles, evitables y sorprendentemente caros. En todo el sector, las empresas pierden dinero y semanas de disponibilidad por problemas evitables: arrendar subredes en listas negras, elegir un tamaño de bloque equivocado, no disponer de LOA o firmar contratos desequilibrados.
Y a medida que avanza el agotamiento de IPv4, con precios de compra de unos $18–31 por IP según el tamaño del bloque, el arrendamiento de IPv4 se ha convertido en la opción por defecto para ISP, proveedores de hosting, servicios de VPN, plataformas de comercio electrónico y equipos cloud-native. El aprovisionamiento rápido, los costes mensuales estables y la ausencia de capital inmovilizado hacen que arrendar resulte mucho más atractivo que comprar, sobre todo para cargas de trabajo a corto plazo o en crecimiento.
Pero el arrendamiento solo funciona si se hace bien. Un solo error (IP sucias, sin LOA, sin RPKI, un CIDR equivocado o un mal contrato) puede suponer caídas del servicio, bloqueos y semanas de interrupciones.
Por eso hemos creado esta guía: para analizar los cinco errores más caros al arrendar IPv4 y mostrar formas claras y prácticas de evitar cada uno. También hemos añadido un sexto error cada vez más frecuente: optar por el arrendamiento de IPv4 más barato sin entender a qué se renuncia.
Resumen rápido de cómo funciona el arrendamiento de IPv4
Antes de entrar en los errores, conviene entender cómo es realmente el proceso de arrendamiento; nuestra guía sobre cómo funciona el arrendamiento de IPv4 cubre todo el flujo técnico. La mayoría de los equipos inician este proceso por el mismo motivo: crecen más rápido que su espacio IP. Los ISP y WISP necesitan nuevos rangos para ampliar su cobertura. Los proveedores de hosting abren nuevos PoP. Las empresas de VPN y proxy amplían sus nodos en todo el mundo.
Sectores distintos, el mismo problema: todos necesitan espacio IPv4 limpio y enrutable, y lo necesitan rápido.
El proceso de arrendamiento suele seguir un camino previsible. Empieza por algo sencillo: definir su caso de uso y calcular cuántas IP necesita de forma realista. Tanto si arrienda una subred IPv4 como un bloque completo, a partir de ahí los equipos contactan con varios proveedores, normalmente entre tres y cinco, para comparar precios, disponibilidad y capacidades.
Aquí es donde se toman las primeras decisiones de verdad. Un buen servicio de arrendamiento de IPv4 le facilitará informes de reputación de los rangos que piensa arrendar: estado en Spamhaus, comprobaciones en RBL, historial de abusos. También confirmará si admite la emisión de LOA, RPKI y ROA alojados, elementos que resultan esenciales en cuanto empieza el enrutamiento.
Después, todo avanza rápido. Firma el contrato, recibe su LOA, el proveedor emite un ROA (si es necesario) y el bloque queda listo para anunciarse a través de su ASN o de su proveedor de tránsito. A partir de ahí, su equipo toma el relevo: supervisa el estado del enrutamiento, vigila la reputación de las IP y presta atención a cualquier cambio en la configuración de su red.
Y esta es la clave:
Todos los errores graves en el arrendamiento de IPv4 se producen en alguna de estas fases.
Ya sean IP sucias, falta de LOA, ausencia de RPKI, un tamaño de bloque equivocado o un contrato arriesgado, los posibles problemas forman parte del propio flujo de trabajo.
En cuanto se ve el proceso con claridad, resulta mucho más fácil evitar las trampas.
Error n.º 1: no comprobar la reputación de las IP
Una estadística que da que pensar: hasta el 70% de los clientes que arriendan por primera vez nunca comprueban la reputación de las IP antes de firmar. Es como llevarse un coche del concesionario sin mirar debajo del capó.
Lo que descubren demasiado tarde es que sus «nuevas» direcciones IP llegan con un pasado, a veces de años. Estos rangos «sucios» arrastran el equivalente digital de unos antecedentes penales:
Las IP aparecen en listas negras importantes como Spamhaus, SORBS, Barracuda o UCEPROTECT.
Están marcadas por actividad pasada de botnets o fraudes.
Motores de reputación como IPQS y Talos Intelligence les han asignado puntuaciones de confianza negativas.
Peor aún, están asociadas a abusos históricos: uso indebido de VPN, campañas de spam u operaciones de granjas de proxies que tuvieron lugar mucho antes de que usted las tocara.
No todos los servicios de arrendamiento de IPv4 son iguales en lo que respecta a la verificación de la reputación. Busque proveedores que realicen comprobaciones automáticas antes de la entrega, no solo a petición, y que puedan mostrarle la documentación antes de firmar.
La forma correcta de verificar sus IP
Piense en la comprobación de la reputación de las IP como en una nota simple del registro de la propiedad: revela lo que está adquiriendo realmente. Como mínimo, su auditoría debe incluir:
Lo esencial:
Comprobar su presencia en más de 80 listas negras basadas en DNS y listas de bloqueo en tiempo real.
Obtener los informes históricos de abusos de Spamhaus SBL/CSS, UCEPROTECT y Cloudmark.
Comprobar las puntuaciones de riesgo de fraude y spam en servicios como IPQS y FraudGuard.
Investigar los patrones de uso anteriores: ¿se utilizó este bloque para servicios de VPN, hosting web, redes móviles o proxies residenciales?
Algo que la mayoría pasa por alto: compruebe los vecinos. La contaminación de IP suele extenderse por toda una subred. Tanto si arrienda una subred IPv4 como un bloque completo, si las direcciones contiguas a las suyas tienen problemas, es muy probable que las suyas hereden esa reputación por asociación.
Herramientas gratuitas para empezar: MXToolbox Blacklist Check ofrece una amplia cobertura de las principales listas. El comprobador de Spamhaus se centra en la base de datos antispam más influyente. IPVoid y AbuseIPDB aportan información sobre abusos procedente de la comunidad. IPQS Reputation Score ofrece un resumen de la fiabilidad en una sola cifra.
Para un análisis completo de las principales herramientas, lea nuestra guía de herramientas y buenas prácticas de reputación de IP.
Lo que su proveedor debe garantizar
Su contrato de arrendamiento de IPv4 no debería ser una apuesta. Exija estas protecciones desde el primer día:
Un informe completo de reputación de las IP debe venir de serie, no a petición, sino de forma automática. Exija una garantía por escrito de que las direcciones están limpias. Incluya un periodo de cuarentena de 30 a 60 días para los bloques recién asignados, que les dé tiempo a resolver cualquier problema de reputación residual. Y exija una supervisión continua de la reputación durante todo el plazo de arrendamiento, no solo al principio.
El enfoque más inteligente
Las empresas con más éxito no se limitan a comprobar la reputación: trabajan con proveedores que hacen imposible recibir IP problemáticas desde el principio. Así es exactamente como funciona el proceso de confianza y cumplimiento de IPbnb. Estos proveedores utilizan sistemas de supervisión continua y retiran automáticamente cualquier dirección que desarrolle problemas de reputación antes de que llegue a un cliente.
Este enfoque proactivo elimina aproximadamente el 90% de los riesgos antes de que firme un solo documento. Es la diferencia entre apagar incendios y no dejar que empiecen.
Error n.º 2: ignorar los requisitos de la LOA
Hay un documento que se interpone entre usted y el uso real de sus direcciones IP arrendadas. Se llama Letter of Authorization o LOA, y es el equivalente digital de una escritura de propiedad. Sin ella, es como si las IP por las que acaba de pagar no existieran.
Y, sin embargo, este documento crucial suele pasarse por alto hasta el momento en que todo se paraliza.
Piense en la LOA como su autorización para Internet. Demuestra ante todos que tiene el derecho legal de anunciar y enrutar un bloque concreto de direcciones IP. Sin esa autorización en la mano, se topará con obstáculos allá donde vaya.
Su ISP se negará en redondo a anunciar la subred. Los proveedores de tránsito bloquearán sus sesiones BGP antes incluso de que empiecen. ¿Intenta incorporar esas direcciones a AWS, Google Cloud o Azure mediante sus programas BYOIP (Bring Your Own IP)? Rechazado. Y si alguna vez necesita cambiar de red de tránsito, algo rutinario en la gestión de infraestructuras, cuente con que el proceso se atasque durante días o más.
No es un tecnicismo. Es un bloqueo total.
Qué hace que una LOA sea realmente válida
No todas las Letters of Authorization son iguales. Una LOA legítima debe contener información concreta o no superará el examen de los ISP y los proveedores de nube. Esto es lo que debe incluir:
La denominación legal del titular de las direcciones IP, exactamente como figura en el registro.
El Autonomous System Number (ASN) autorizado que anunciará el prefijo.
La notación CIDR exacta del bloque IP (por ejemplo, 203.0.113.0/24).
El periodo de autorización, indicando claramente durante cuánto tiempo es válido el permiso.
Si falta cualquiera de estos elementos, tendrá que devolverla para su corrección mientras sus planes de infraestructura quedan en suspenso.
Cuándo necesitará realmente este documento
La LOA resulta imprescindible en varias situaciones habituales. La necesitará siempre que arriende a un proveedor distinto de su ISP. Es obligatoria para anunciar un prefijo a través de su propio ASN. Las configuraciones BYOIP en la nube para AWS, Azure o Google Cloud Platform no avanzan sin ella. Cambiar de proveedor de tránsito implica mostrar su autorización al nuevo operador. Incluso añadir nuevos puntos de presencia a su red requiere una LOA que demuestre que puede enrutar esas direcciones a través de la nueva ubicación.
En otras palabras: si hace algo más que la configuración de IP estática más básica, necesita este documento.
El orden correcto de los pasos
Obtener una LOA no es complicado si sigue el orden correcto:
Solicite la LOA inmediatamente después de firmar su contrato de arrendamiento de IPv4, no semanas después, cuando ya esté listo para el despliegue.
Verifique cuidadosamente que la subred y el ASN que figuran en el documento coinciden con su configuración real.
Envíe la LOA a su ISP o proveedor de nube en cuanto la reciba.
Espere a que se cree el objeto route en el Internet Routing Registry (IRR); este paso puede llevar tiempo. Solo entonces podrá anunciar por fin su prefijo.
Intentar saltarse pasos o precipitar el proceso solo genera retrasos y confusión más adelante.
Señales de alarma a las que prestar atención
Ciertas señales de alarma deberían hacerle reflexionar antes de firmar un arrendamiento. Si su proveedor se niega a emitir una LOA o no deja de poner excusas sobre por qué no está lista, retírese. No es un retraso: es una señal de que quizá no tenga derecho legal a subarrendar esas direcciones.
Preste atención al periodo de validez de la LOA. Si es más corto que su plazo de arrendamiento, se enfrentará a una pesadilla administrativa para renovar la autorización a mitad de contrato. Y compruebe si el contrato incluye un procedimiento de revocación claro. Necesita saber cómo se cancelará la LOA cuando termine su arrendamiento; de lo contrario, podría seguir vinculado legalmente a direcciones que ya no utiliza.
La única regla que evita todo este sufrimiento
La forma más sencilla de evitar desastres con la LOA: trabaje solo con servicios de arrendamiento de IPv4 que garanticen claramente la entrega de la LOA, u obténgala antes de realizar su primer pago.
Este único paso le protege por completo. Garantiza que nunca pague por direcciones IP que no puede enrutar. Obliga al proveedor a demostrar que tiene autoridad para subarrendar antes de que usted asuma un compromiso económico. Y le da tiempo para revisar el documento y detectar cualquier error mientras aún tiene capacidad de negociación.
Si un proveedor se resiste a este orden e insiste en que pague primero y reciba la LOA después, eso no es una práctica habitual. Es un riesgo que no tiene por qué asumir.
Error n.º 3: saltarse la configuración de RPKI
Algo que debería preocuparle: más del 60% de las empresas que contratan un arrendamiento de IPv4 nunca se molestan en configurar RPKI. Configuran sus routers, anuncian sus prefijos y dan por hecho que todo está protegido. No lo está.
Sin RPKI (Resource Public Key Infrastructure, si quiere el nombre completo), sus rutas quedan prácticamente a la deriva y sin protección. Cualquiera puede afirmar que son suyas. Y, cada vez más, ese es un problema que Internet no va a tolerar.
Lo que realmente está arriesgando
Piense en RPKI como una firma digital que demuestra que es el titular legítimo de un bloque IP. Sin ella, sus rutas son vulnerables a varias amenazas reales que se producen con más frecuencia de lo que cabría esperar.
Las fugas accidentales de BGP se producen cuando alguien configura mal su router y empieza de repente a anunciar sus prefijos al mundo. El secuestro malintencionado es la versión deliberada: actores maliciosos que desvían su tráfico a través de sus redes para interceptarlo o manipularlo. Y lo más grave: un número creciente de grandes redes descarta ya automáticamente los prefijos BGP que no tienen una Route Origin Authorization válida. Su tráfico simplemente desaparece, aunque usted no haga nada mal.
No es un riesgo teórico y lejano. Los grandes proveedores Tier 1, los operadores troncales que mantienen Internet en funcionamiento, están aplicando activamente políticas que tratan los ROA inválidos o inexistentes como motivo de rechazo. Si sus rutas no pueden verificarse criptográficamente, sencillamente no se propagarán.
Cómo funciona realmente RPKI
En esencia, RPKI es sorprendentemente sencillo. Es un sistema criptográfico que valida si el sistema autónomo que anuncia un prefijo está realmente autorizado a hacerlo.
La pieza clave es la Route Origin Authorization, o ROA. Se trata de un objeto firmado digitalmente que vincula tres elementos: su ASN (el identificador único de su red), el prefijo IP concreto que anuncia y la longitud máxima de prefijo que está autorizado a anunciar.
Así es un ROA típico en la práctica:
Cuando sale su anuncio BGP, otras redes pueden contrastar este ROA con sus validadores RPKI. Si todo coincide, su ruta se acepta. Si algo falla (ASN incorrecto, división de prefijo no autorizada, firma ausente), la ruta se marca o se descarta.
Servicio de anuncio BGP: lo que debe gestionar su proveedor
Un buen servicio de arrendamiento de IPv4 debe incluir el soporte para el anuncio BGP como parte de la oferta, no como un complemento. Esto significa que el proveedor gestiona o le ayuda con todo el flujo de anuncio BGP: creación del ROA, actualización de los objetos route del IRR y emisión de una LOA que cumpla los requisitos de filtrado de su proveedor de tránsito.
Al evaluar cualquier servicio de anuncio BGP para IPv4 arrendado, pregunte específicamente:
¿Crea el proveedor el ROA antes o después de la activación? Debe ser antes, en las 24 horas siguientes a la firma.
¿Actualiza automáticamente los objetos del IRR cuando cambia su ASN o su configuración de enrutamiento?
¿Puede ayudarle si su proveedor de tránsito rechaza el anuncio por una política de filtrado?
¿Incluye la renovación automática del ROA o tiene que gestionar usted manualmente la caducidad de los certificados?
Los proveedores que tratan el soporte para el anuncio BGP como algo opcional o que se factura aparte están indicando que la higiene de RPKI e IRR no es una prioridad para ellos, lo que significa que se convertirá en un problema suyo.
Lo que su proveedor debe gestionar por usted
La buena noticia es que no debería tener que convertirse en un experto en RPKI. Su proveedor de IP debe ofrecer servicios de RPKI alojado, es decir, gestionar los detalles técnicos de la emisión y renovación de certificados. El ROA de su bloque arrendado debe crearse en las 24 horas siguientes a la activación, no semanas después, cuando por fin se acuerde de preguntar.
La renovación automática es esencial: estos certificados criptográficos caducan, y no querrá despertarse una mañana y descubrir que sus rutas se han invalidado porque nadie renovó el ROA. Y siempre que cambie su configuración de enrutamiento (nuevo ASN, prefijos adicionales, otros proveedores de tránsito), su proveedor debe permitir actualizar rápidamente el ROA en consonancia.
Si un proveedor no puede ofrecer estos aspectos básicos, es señal de que su infraestructura no se ha puesto al día con los estándares modernos de seguridad del enrutamiento.
Cómo configurarlo correctamente
El proceso para implementar RPKI correctamente sigue una secuencia lógica. Antes incluso de firmar el arrendamiento de IPv4, confirme que su proveedor admite RPKI y sabe implementarlo correctamente. Durante la activación, debe emitir un ROA que autorice específicamente a su ASN a anunciar el prefijo arrendado.
Una vez activo, verifique que todo funciona con herramientas como RIPE RPKI Validator o NLnetLabs Routinator, que le permiten ver exactamente cómo ve Internet sus rutas. Después, establezca una supervisión continua: compruebe el estado de su ROA cada mes y actualícelo inmediatamente después de cualquier cambio en la red.
Herramientas que facilitan la verificación
No necesita un costoso software empresarial para comprobar su configuración de RPKI.
RIPE RPKI Validator ofrece una visión clara del estado de validación en los principales registros de enrutamiento.
NLnetLabs Routinator es un validador de código abierto que puede ejecutar en su propia infraestructura.
BGPStream le permite supervisar sus prefijos en tiempo real y detectar problemas a medida que surgen.
Cinco minutos con cualquiera de estas herramientas le dirán si sus rutas están bien protegidas o totalmente expuestas.
Algunas buenas prácticas que conviene seguir
Al configurar su ROA, utilice coincidencias exactas de prefijo en lugar de longitudes máximas excesivamente amplias. Si anuncia un /24, fije maxLength en 24, no en /22 ni /16. Así evita que alguien divida su bloque en partes más pequeñas y secuestre una de ellas.
Trate las actualizaciones del ROA como parte de su gestión de cambios habitual. ¿Va a reconfigurar su ASN? Actualice primero el ROA. ¿Va a añadir un nuevo prefijo? Tenga el ROA listo antes de anunciarlo. Y cuando su arrendamiento de IPv4 termine, coordínese con su proveedor para asegurarse de que el ROA se revoca correctamente. No le interesa que queden autorizaciones vigentes asociadas a direcciones que ya no controla.
RPKI no es complicado, y ya no es opcional. Es simplemente higiene básica de enrutamiento en un mundo en el que la seguridad de BGP sí importa.
Error n.º 4: elegir un tamaño de bloque equivocado
Elegir el tamaño de bloque IPv4 adecuado es una de esas decisiones que parecen sencillas hasta que se toman mal. Entonces se convierten en una costosa lección de planificación operativa.
Los equipos de red caen sistemáticamente en dos trampas, cada una con sus propias consecuencias dolorosas.
Arrendar de más significa pagar por una capacidad que nunca utilizará. Contrata un /22 porque le parece más seguro tener margen de crecimiento, pero meses después sigue utilizando solo 300 de las 1.024 direcciones disponibles. Ese excedente le cuesta aproximadamente $2,600–3,000 al año a $0.30–0.35 por IP: dinero que se evapora en espacio IP sin usar.
Arrendar de menos crea el problema contrario. Intenta ahorrar con un bloque mínimo y, en pocos meses, se topa con limitaciones de capacidad. De repente tiene que buscar a toda prisa direcciones adicionales, negociar ampliaciones urgentes con su proveedor y lidiar con los quebraderos de cabeza técnicos de fragmentar su red en varios rangos no contiguos.
Ambos errores son evitables. Solo necesita abordar la decisión del tamaño con un criterio claro en lugar de adivinar.
La fórmula que realmente funciona
En lugar de sacarse una cifra de la manga, utilice un cálculo que equilibre la realidad actual con unas expectativas de crecimiento razonables. Este modelo funciona bien en la mayoría de los entornos:
IP necesarias = (demanda actual × factor de crecimiento de 1,3 a 1,5) + 10–20% de margen operativo
Veamos qué significa cada elemento. Su demanda actual es lo que utiliza ahora mismo: servidores activos, conexiones de clientes, dispositivos en la red. El factor de crecimiento recoge la expansión durante el plazo de arrendamiento, normalmente de 12 a 24 meses. Y el margen cubre los requisitos de enrutamiento, la redundancia, los entornos de pruebas y las inevitables sorpresas que surgen una vez en producción.
Este enfoque evita sobreestimaciones desmesuradas y, al mismo tiempo, deja margen para un crecimiento normal.
Cómo se aplica en escenarios reales
La teoría es útil, pero veamos cómo salen las cuentas en casos de uso reales.
ISP pequeño: hoy da servicio a 500 abonados. Aplique un multiplicador de crecimiento conservador de 1,4x para reflejar la captación de clientes durante el próximo año y añada un margen para la infraestructura de red y el enrutamiento. Eso le lleva a unas 805 IP necesarias. ¿La opción lógica? Un bloque /22, que le da 1.024 direcciones: margen suficiente para crecer sin pagar por miles de IP sin usar.
Proveedor de VPN: su servicio gestiona 2.000 usuarios simultáneos en horas punta. Pero aquí la economía de las VPN cambia el cálculo: los usuarios comparten direcciones IP mediante Network Address Translation, normalmente en una proporción de 5:1. Así que 2.000 usuarios necesitan en realidad unas 400 IP públicas. En este caso, un bloque /23 (512 direcciones) ofrece exactamente la capacidad que necesita, con cierto margen para picos de tráfico.
Plataforma de comercio electrónico: tiene 50 servidores distribuidos en tres puntos de presencia para disponer de redundancia. Multiplique por 1,2 para tener en cuenta los entornos de staging, los balanceadores de carga y la infraestructura adicional. Llega a unas 180 IP. Un bloque /24 (256 direcciones) encaja a la perfección: ni tan grande como para desperdiciar presupuesto ni tan ajustado como para no poder desplegar nuevos servicios sin hacer malabares con las IP.
Tamaños CIDR estándar y costes habituales
CIDR | Número de IP | Caso de uso habitual | Coste mensual habitual |
|---|---|---|---|
/24 | 256 | ISP pequeño, SaaS | $79–90 |
/23 | 512 | ISP mediano, VPN | $155–180 |
/22 | 1.024 | ISP grande | $310–360 |
Nota: /24 es el tamaño de bloque mínimo aceptado para los anuncios BGP globales.
Una estrategia de crecimiento más inteligente
En lugar de arrendar un bloque grande desde el principio, a muchos operadores les conviene un enfoque por fases:
Fase 1 (meses 1–6): empiece con un /24
Fase 2 (meses 7–12): amplíe a un /23
Fase 3 (año 2 en adelante): pase a un /22 si el nivel de uso lo justifica
Este modelo incremental suele reducir el gasto total en arrendamiento entre un 25 y un 30%, sin perder flexibilidad operativa.
Errores de dimensionamiento habituales
Los equipos suelen calcular mal porque:
Dimensionan solo en función de los usuarios activos actuales.
Olvidan el enrutamiento, el NAT y la infraestructura adicional.
Ignoran las particularidades de la carga de trabajo, como las proporciones de concurrencia de las VPN, las estrategias de CGNAT o los patrones de picos.
No incluyen un margen de contingencia.
Buena práctica: utilice la demanda actual más un margen del 20–30%, aplique el crecimiento previsto y redondee al bloque CIDR estándar más cercano. Tanto si arrienda una subred IPv4 para un entorno de pruebas como un /22 completo para tráfico de producción, una calculadora de subredes básica le permitirá validar rápidamente la asignación final.
Error n.º 5: no leer las condiciones del contrato
Una verdad incómoda: aproximadamente el 80% de las empresas que contratan un arrendamiento de IPv4 nunca leen su contrato completo. Echan un vistazo al precio, comprueban el tamaño del bloque, firman y siguen adelante. Meses o años después descubren lo que realmente aceptaron. Para entonces, el daño ya está hecho.
Lo que realmente importa en estos contratos
Los contratos de arrendamiento de IP no son especialmente largos ni complejos, pero ciertas secciones merecen toda su atención. Si pasa por alto estos detalles, se expone precisamente al tipo de sorpresa que quiere evitar.
Duración del arrendamiento y condiciones de renovación
La estructura de su compromiso de arrendamiento de IPv4 tiene más implicaciones que las simples fechas del calendario. Empiece por examinar el plazo inicial, que suele oscilar entre seis y 36 meses. Después, vea cómo funciona la renovación. ¿Es opt-in, de modo que usted decide activamente continuar? ¿O es opt-out, de modo que se renueva automáticamente salvo que cancele de forma proactiva?
Preste especial atención al plazo de preaviso exigido para la cancelación. Algunos contratos exigen 90 días de preaviso, lo que significa que debe decidir si renueva un trimestre entero antes de que termine su plazo. Si se le pasa ese plazo aunque sea por un día, quedará atado durante otro ciclo completo.
Compruebe también las cláusulas de revisión de precios. Algunos proveedores incluyen subidas anuales automáticas del 5–10%, que pueden alterar significativamente sus previsiones presupuestarias en un plazo de varios años.
Señales de alarma: renovación automática que se activa sin ningún aviso. Subidas de precio anuales fijas que se acumulan con el tiempo. Requisitos de cancelación superiores a 60 días: cualquier exigencia de 90 días de preaviso limita seriamente su flexibilidad.
Derechos de rescisión y revocación
Aquí es donde el equilibrio de poder queda plasmado en el contrato, y necesita entender quién puede retirarse, cuándo y en qué condiciones.
Unas condiciones razonables permiten al arrendador (el proveedor) revocar el arrendamiento con al menos 90 días de preaviso, lo que le protege si cambian las circunstancias. Usted, como arrendatario, debería poder rescindir con 30 a 60 días de preaviso sin enfrentarse a penalizaciones desproporcionadas. Y si se aplican cargos por rescisión anticipada, no deberían superar una o dos mensualidades.
Cualquier condición más dura que este marco indica un proveedor más interesado en atarle que en mantener una relación comercial sana.
La estructura de tarifas que está a la vista de todos
No todos los costes aparecen en la cuota mensual. Muchos proveedores incluyen cargos adicionales en partidas separadas que solo se hacen evidentes cuando realmente necesita el servicio. Así son las tarifas habituales frente a lo que debería aceptar:
Tipo de tarifa | Habitual | Debería ser |
|---|---|---|
Alta | $0–500 | Gratuita |
LOA | $0–200 | Gratuita |
Gestión de RPKI | $0–100/mes | Incluida |
Rescisión anticipada | 1–6 mensualidades | 1–2 mensualidades |
Estas tarifas se acumulan rápidamente. Un arrendamiento aparentemente asequible de $300/mes puede llegar a $450/mes una vez sumados todos los extras.
Compromisos de soporte técnico
Las obligaciones de soporte de su proveedor importan más de lo que podría pensar, sobre todo cuando algo falla a las 2 de la madrugada o necesita hacer un cambio de enrutamiento urgente.
Busque compromisos concretos sobre la sustitución de IP si sus direcciones acaban en listas negras sin culpa suya. Confirme que las LOA y los ROA se entregarán en un plazo de 24 a 48 horas, no «en un plazo razonable» (que puede significar cualquier cosa). Compruebe qué tiempo de respuesta se compromete a cumplir: cuatro horas es excelente, 24 horas es aceptable y cualquier plazo superior le deja expuesto durante las incidencias. Y verifique su garantía de disponibilidad, que debería ser de al menos el 99,9%.
Expresiones vagas como «soporte en la medida de lo posible» o «intentaremos responder rápido» significan que estará solo cuando más lo necesite.
Cláusulas de restricción que limitan su operativa
Algunos contratos incluyen limitaciones sobre cómo puede utilizar realmente las direcciones IP por las que paga. Estas restricciones pueden interferir en operaciones comerciales legítimas si no las conoce de antemano.
Entre las restricciones habituales figuran la prohibición de subarrendar (lógica), las limitaciones geográficas sobre dónde puede anunciar las direcciones (que pueden ajustarse o no a sus necesidades), las restricciones de casos de uso que impiden determinados tipos de tráfico y definiciones de «abuso» que pueden ser más amplias de lo que espera.
Esto último es especialmente importante. Si el contrato define «abuso» de forma vaga, por ejemplo como «cualquier actividad que genere quejas», podría enfrentarse a una rescisión por cuestiones ajenas a su control, como que un competidor presente denuncias falsas.
Error n.º 6: optar por el arrendamiento de IPv4 más barato
El precio es un filtro evidente al evaluar proveedores. Pero elegir el arrendamiento de IPv4 más barato disponible es una de las formas más seguras de acabar exactamente con los problemas que esta guía pretende ayudarle a evitar.
Por qué la opción más barata no suele serlo en absoluto:
Espacio IP en listas negras. Los proveedores que ofrecen tarifas por debajo del mercado suelen llenar su inventario con bloques con historial de abusos: subredes que han pasado por actividad de botnets, campañas de spam u operaciones de granjas de proxies. Limpiar un bloque sucio a posteriori puede costar semanas de interrupciones operativas y, en algunos casos, sencillamente no es posible en los plazos que necesita su negocio.
Sin soporte de RPKI ni IRR. Los servicios de arrendamiento de IPv4 de bajo coste suelen ahorrarse la inversión en infraestructura necesaria para una gestión adecuada de RPKI y una buena higiene del IRR. Tanto si arrienda una subred IPv4 como un /22 completo, sin ROA y objetos route correctos su anuncio BGP puede ser rechazado por un número creciente de redes que aplican la validación del origen. Está pagando por un espacio de direcciones que no se enruta correctamente.
Sin servicio de gestión de abusos. Cuando algo falla, y en las operaciones IP tarde o temprano siempre falla algo, necesita un proveedor con un proceso real de respuesta a abusos 24/7. Los servicios de arrendamiento de IPv4 baratos no suelen tenerlo. Una sola denuncia de abuso sin resolver puede acabar en una entrada en una lista negra que afecte a toda su operación.
Sin garantías sobre la LOA. Como se explica en el error n.º 2, la LOA es innegociable. Los proveedores de bajo coste suelen tratar la emisión de la LOA como un proceso manual, lento o de pago. Si su proveedor de tránsito bloquea su sesión BGP porque la LOA se retrasa o tiene un formato incorrecto, el dinero que ahorró con el arrendamiento más barato se esfuma en la primera semana.
Tarifas ocultas que cierran la diferencia de precio. Las tarifas base bajas suelen ir acompañadas de cargos de alta, de gestión de RPKI, de emisión de LOA y penalizaciones por rescisión anticipada que erosionan cualquier ahorro. Un /24 anunciado a $70/mes puede convertirse fácilmente en $110/mes una vez sumadas todas las partidas.
Qué hacer en su lugar: solicite desgloses de precios completos a al menos tres proveedores, no solo la cuota mensual, sino todas las tarifas. Compare el coste total de propiedad durante el plazo de arrendamiento previsto. Después, evalúe a cada proveedor según los criterios de reputación, LOA, RPKI y contrato de esta guía. No todos los servicios de arrendamiento de IPv4 son iguales.
Busque proveedores que incluyan de serie garantías de reputación, gestión de RPKI y emisión de LOA, no como mejoras de pago. La diferencia de precio entre un proveedor responsable y uno de bajo coste suele ser menor de lo que parece, y el coste operativo de equivocarse siempre es mayor.
Hacerlo bien desde el principio
Los seis errores que hemos analizado (pasar por alto la reputación de las IP, no cumplir los requisitos de la LOA, saltarse RPKI, elegir un tamaño de bloque equivocado, ignorar las condiciones del contrato y optar por el arrendamiento de IPv4 más barato) provocan la mayoría de los quebraderos de cabeza costosos en el arrendamiento de IPv4. No son casos aislados. Son trampas previsibles que sorprenden a los equipos que no están preparados.
Los equipos que los evitan ven resultados rápidamente: ahorros reales cada año, menos caídas y mucho menos caos durante las incidencias.
La economía, en términos sencillos: un arrendamiento de IPv4 barato puede traducirse en semanas de caídas y limpieza si firma a ciegas. Cuatro horas de preparación concentrada pueden evitar cien horas de gestión de emergencias.
IPbnb está diseñado para eliminar los puntos de fallo habituales: bloques verificados previamente con garantías de reputación, emisión automatizada de la LOA, gestión de RPKI integrada y condiciones contractuales claras y comprensibles. Lo que antes llevaba semanas ahora cabe en una sola sesión de trabajo, y se pone en marcha con total confianza.
Ya conoce las preguntas que debe hacer, las señales de alarma que debe detectar y las protecciones que debe exigir. Con la preparación adecuada, y el socio adecuado, el arrendamiento de IPv4 es sencillo y rentable, y le prepara para una operación estable desde el primer día.
Una vez que sabe qué evitar, el siguiente paso es elegir el proveedor adecuado: utilice nuestro marco de evaluación de 10 puntos.




