


Herramientas y buenas prácticas de reputación IP en 2026: monitorizar, comprobar y proteger sus IP
La reputación de su IP es una puntuación de confianza que decide si su tráfico llega a su destino o se bloquea. Estas son las mejores herramientas y prácticas probadas para comprobarla, corregirla y monitorizarla a escala en 2026.

Artem Kohanevich
Cofundador y CEO de IPbnb
Última actualización
Índice
elemento
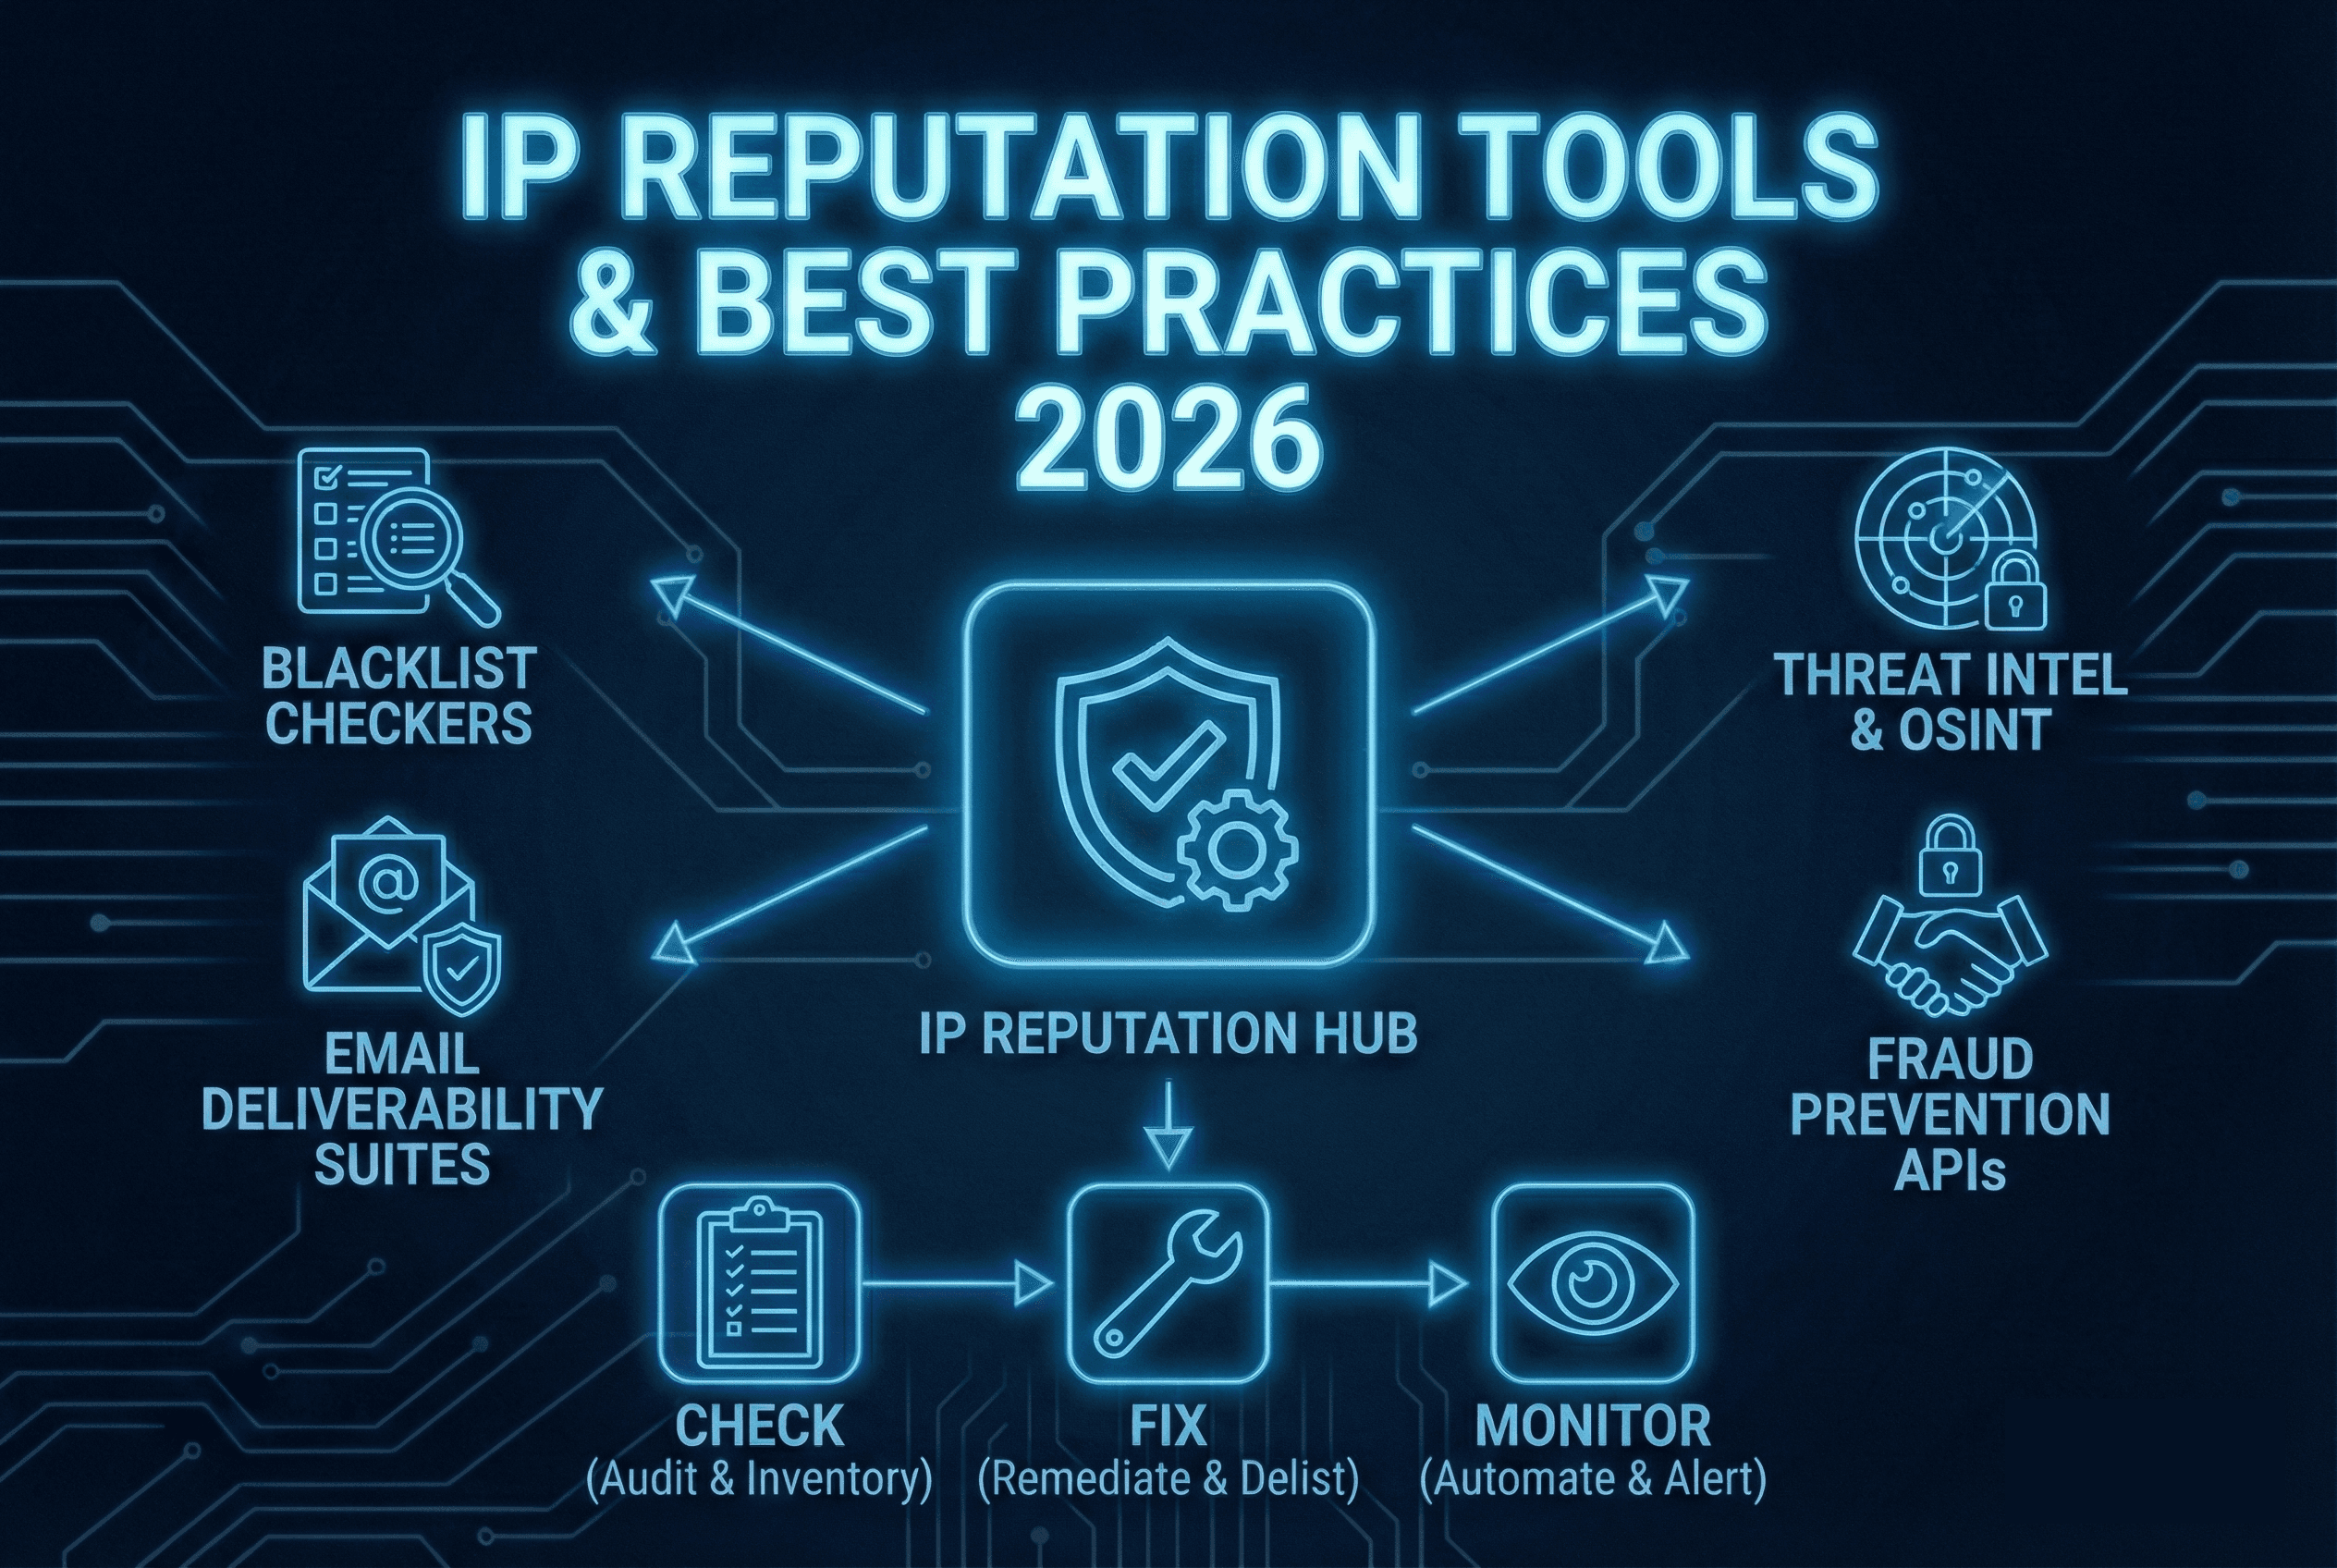
La reputación IP es una puntuación que refleja si una dirección IP está asociada a actividad maliciosa, spam o abusos y, en 2026, funciona exactamente como una calificación crediticia. En lugar de determinar si puede obtener un préstamo, decide si sus correos llegan a la bandeja de entrada, si sus solicitudes a la API se aceptan o si su tráfico se marca como sospechoso.
Esto es lo que está en juego: una mala reputación IP se traduce en correos bloqueados, llamadas a la API rechazadas, un rendimiento degradado de la CDN y sistemas de detección de fraude que tratan su tráfico legítimo como una amenaza. Y las consecuencias se extienden con rapidez: una sola IP comprometida puede contaminar toda su infraestructura.
El entorno se ha vuelto más exigente. Los ciberataques alcanzan niveles récord, lo que obliga a los proveedores de correo a endurecer sus reglas de filtrado. Los reguladores examinan los flujos de datos con más atención que nunca. Al mismo tiempo, las empresas dependen cada vez más de pools de IP de terceros a través de proxies y acuerdos de arrendamiento de IPv4, lo que crea nuevas vulnerabilidades que no controlan por completo.
Para evaluar proveedores, utilice nuestra lista comparativa de proveedores en 10 puntos.
Tanto si quiere vender direcciones IP como arrendarlas, la reputación de su IP determina si su tráfico se considera fiable o se bloquea, a menudo antes de que llegue a su destino. Las comprobaciones periódicas de la reputación IP ya no son opcionales; son una medida básica de higiene de la infraestructura.
¿Qué es la reputación IP y por qué importa en 2026?
La reputación de su dirección IP es una puntuación de confianza que determina si su tráfico llega a su destino o se bloquea. Cada vez que su IP envía un correo, realiza una solicitud a una API o enruta tráfico, los sistemas receptores consultan esta puntuación para decidir: ¿legítimo o amenaza?
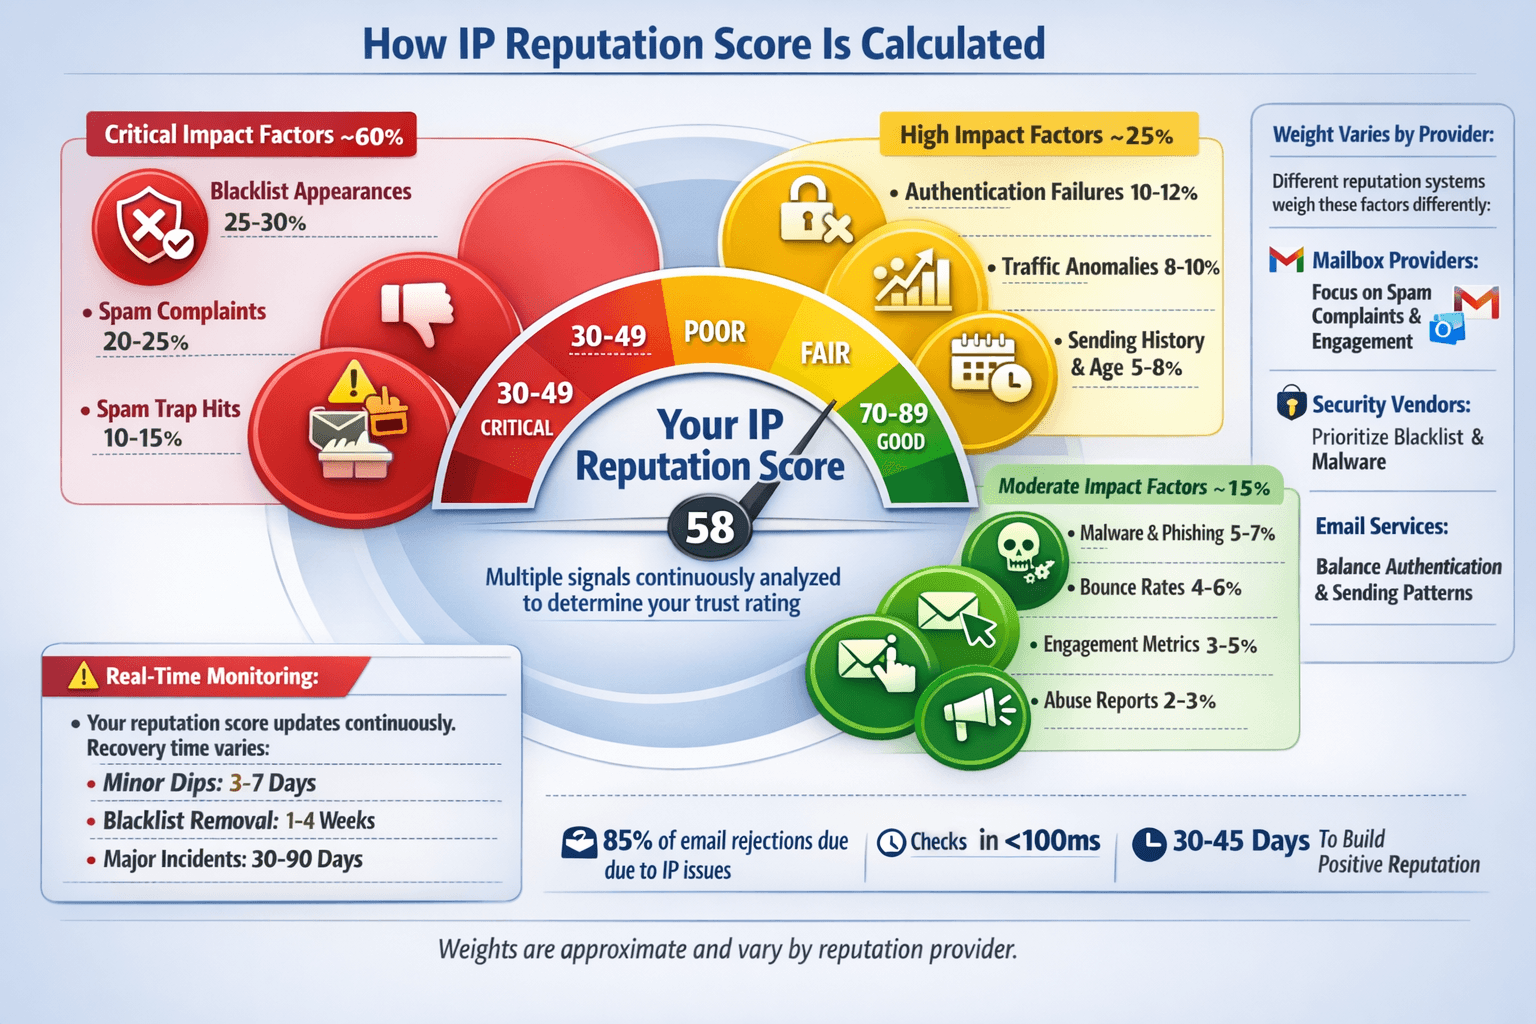
Piense en ello como una verificación de antecedentes que se actualiza constantemente. Los sistemas de seguridad, los proveedores de correo y los operadores de red supervisan decenas de señales de comportamiento para calcular la puntuación de reputación de su IP:
Quejas por spam e impactos en trampas de spam
Apariciones en listas negras de las principales bases de datos de reputación
Anomalías en el volumen de tráfico que sugieren actividad de botnets
Distribución de malware o intentos de phishing
Fallos de autenticación (SPF, DKIM y DMARC en el correo)
Denuncias de abuso por parte de usuarios o proveedores de seguridad
Reputación IP frente a reputación de dominio: ¿en qué se diferencian?
La reputación de una dirección IP evalúa su infraestructura, es decir, el servidor que envía realmente el tráfico. La reputación de dominio valora la identidad de su marca: el dominio de su correo o de su URL. Para los remitentes de correo de gran volumen, la reputación IP suele pesar más. En el tráfico web y las solicitudes a API, la reputación IP normalmente tiene prioridad, ya que los dominios pueden suplantarse con facilidad, mientras que los patrones de infraestructura son más difíciles de falsificar.
Por qué el riesgo de seguridad asociado a la reputación IP afecta a toda su empresa en 2026:
Correo y mensajería transaccional: la entregabilidad cae y las comunicaciones con los clientes fallan
Autenticación de API: se activa la limitación de peticiones y se rechazan solicitudes legítimas
Fintech y pagos: los sistemas antifraude marcan las transacciones y aumentan los falsos positivos
Plataformas de juego: los jugadores tienen problemas para iniciar sesión y la protección DDoS bloquea tráfico legítimo
Servicios de proxy y VPN: la calidad del servicio se degrada a medida que las redes incluyen sus IP en listas negras
Operaciones de arrendamiento de IPv4: el potencial de monetización de la cartera se desploma cuando las IP arrastran daños de reputación
Monetice sus direcciones IPv4 a través de una plataforma que protege la reputación de su activo.
Tipos de herramientas de reputación IP (y cuándo utilizar cada una)
Las herramientas de reputación IP no sirven para todo por igual. Cada categoría responde a necesidades concretas, y entender las diferencias le ayuda a construir una estrategia de monitorización eficaz sin acabar saturado de plataformas redundantes.
Herramientas de consulta y comprobación de listas negras
Herramientas: Spamhaus, MXToolbox, EasyDMARC, Cisco Talos, AbuseIPDB, VirusTotal, IPQualityScore
Ofrecen comprobaciones instantáneas de reputación IP y del estado en listas negras para direcciones individuales. Son perfectas para resolver problemas de entrega, verificar nueva infraestructura o investigar IP sospechosas.
Ideales para: comprobaciones puntuales, investigación de incidentes y alta de IP de terceros
Limitación: son reactivas por naturaleza: tiene que acordarse de hacer la comprobación. La mayoría no ofrece monitorización automatizada salvo que integre su API de reputación IP.
Consejo: utilice herramientas de comprobación masiva de reputación IP cuando audite rangos IP completos o pools de proxies.
Suites de entregabilidad de correo
Herramientas: Google Postmaster Tools, Microsoft SNDS (Smart Network Data Services), paneles de ESP (SendGrid, Mailgun, Amazon SES) y plataformas de monitorización del calentamiento de IP
Estos verificadores de reputación IP para correo se centran exclusivamente en las métricas de reputación del remitente: tasas de llegada a la bandeja de entrada, quejas por spam, fallos de autenticación y patrones de interacción.
Ideales para: remitentes de correo de gran volumen, equipos de marketing y operaciones de correo transaccional
Limitación: se centran solo en el correo; no ayudan con el tráfico de API, la reputación web ni la detección de fraude
Clave: el panel de su ESP muestra la visión que ellos tienen de su reputación; Postmaster Tools muestra cómo le ve Gmail. Necesita ambas perspectivas.
Herramientas de inteligencia de amenazas y OSINT
Herramientas: Cisco Talos Intelligence, GreyNoise, VirusTotal, AlienVault OTX, abuse.ch, SANS ISC
Agregan patrones de ataque globales, redes de distribución de malware y actividad abusiva. Mantienen listas exhaustivas de reputación IP actualizadas en tiempo real a partir de honeypots, sensores de seguridad e informes de la comunidad.
Ideales para: equipos de seguridad, operaciones de SOC y bloqueo proactivo de amenazas
Limitación: se producen falsos positivos; las IP de hosting compartido o de NAT pueden marcarse injustamente
Caso de uso: contrastar las IP sospechosas con varias fuentes de amenazas antes de bloquearlas
API de puntuación de riesgo y prevención del fraude
Herramientas: IPQualityScore, IPQS, MaxMind minFraud, IPHub, IPinfo
Ofrecen una puntuación de reputación en tiempo real durante las interacciones de los usuarios: registros, inicios de sesión, pagos y envíos de formularios. Analizan decenas de señales (detección de proxies, coherencia de la geolocalización, historial de abusos) y devuelven puntuaciones de riesgo accionables en milisegundos.
Ideales para: plataformas de comercio electrónico, fintech, juego y SaaS que luchan contra el fraude
Limitación: requieren integración técnica y un ajuste continuo de los umbrales para equilibrar la seguridad con la experiencia de usuario
Aspecto crítico: una puntuación demasiado agresiva bloquea a usuarios legítimos de VPN y a personas que viajan
Monitorización y registros internos
Herramientas: plataformas SIEM (Splunk, Elasticsearch), agregadores de registros, paneles personalizados e integraciones mediante webhooks
Este enfoque conecta los datos externos de consulta de reputación IP con sus registros de eventos internos: inicios de sesión fallidos, transacciones sospechosas, picos de tráfico. Es el método más potente porque aporta el contexto completo.
Ideal para: equipos de seguridad corporativos y operaciones a gran escala que requieren registros de auditoría
Limitación: requiere recursos técnicos para crearlo y mantenerlo
Consejo de implantación: empiece por enviar los resultados de la API de reputación IP a su SIEM actual en lugar de construirlo todo desde cero
Tabla comparativa: ¿qué tipo de herramienta necesita?
Tipo de herramienta | Uso principal | Ideal para | Frecuencia de actualización | Complejidad técnica |
|---|---|---|---|---|
Consulta y comprobación de listas negras | Comprobaciones puntuales, resolución de problemas | Todos los usuarios | Bajo demanda | Baja |
Suites de entregabilidad de correo | Monitorización de la reputación del remitente | Responsables de email marketing, ESP | Diaria/en tiempo real | Baja-media |
Fuentes de inteligencia de amenazas | Defensa de seguridad, bloqueo | Equipos de seguridad, SOC | En tiempo real | Media |
API de prevención del fraude | Puntuación del riesgo de las transacciones | Comercio electrónico, fintech | En tiempo real | Media-alta |
Integración con SIEM interno | Visibilidad integral | Operaciones corporativas | Continua | Alta |
¿Necesita comprobar un bloque concreto? Consulte nuestra guía de comprobación de abusos.
Cómo construir su conjunto de herramientas: un enfoque práctico
Configuración mínima viable (pequeña empresa):
1 verificador de listas negras para resolver problemas (MXToolbox o Spamhaus)
Google Postmaster Tools si envía correo
El panel de reputación integrado de su ESP
Operaciones de tamaño medio:
Añada monitorización automatizada mediante API de reputación IP (análisis semanales de sus rangos IP)
Integre 1-2 fuentes de inteligencia de amenazas
Configure umbrales de alerta en su ESP
Entornos corporativos o de alto riesgo:
Integración completa con SIEM y varias fuentes de reputación
API de prevención del fraude en tiempo real para las interacciones de los usuarios
Panel específico de monitorización de la reputación IP
Flujos de respuesta automatizados ante incidentes de reputación
Herramientas gratuitas para comprobar la reputación IP
No necesita una suscripción de pago para obtener una visibilidad significativa de la reputación de su IP. Las siguientes herramientas ofrecen planes gratuitos que cubren las comprobaciones esenciales para la mayoría de las operaciones de tamaño pequeño y medio.
Para comprobar la puntuación de reputación de su IP, empiece por opciones gratuitas como estas, que cubren la mayor parte de lo que necesitan la mayoría de los remitentes y operadores de red:
Spamhaus
El estándar del sector en reputación de correo. Sus listas de bloqueo (SBL, XBL, PBL) influyen directamente en la entregabilidad en los principales proveedores de correo de todo el mundo. Los datos de reputación IP de Spamhaus abarcan fuentes de spam, distribución de malware y sistemas comprometidos. Consúltelo en primer lugar cuando diagnostique problemas de entrega de correo.
Limitación: se centra principalmente en el correo; es menos útil para el tráfico de API o la reputación web.
MXToolbox
La forma más sencilla de comprobar la reputación IP en más de 100 listas negras a la vez. Además de las comprobaciones de reputación, analiza la configuración DNS, la autenticación del correo y el estado del servidor. Es perfecta para explicar problemas técnicos a interlocutores no técnicos, ya que su panel es intuitivo y visual.
Plan gratuito: consultas básicas
Planes de pago: monitorización continua, alertas automáticas e historial
Cisco Talos Intelligence
Va mucho más allá del correo y abarca malware, phishing, botnets, fuentes de DDoS y patrones de ataque. Los datos de reputación IP de Talos alimentan los productos de seguridad de Cisco y decenas de plataformas de terceros. Los equipos de seguridad confían en ella para obtener contexto sobre amenazas y atribución de actores: no solo saber que una IP es maliciosa, sino por qué y quién está detrás.
Punto fuerte diferencial: datos históricos de ataques y perfiles de actores de amenazas
AbuseIPDB
Plataforma comunitaria de denuncias de abusos alimentada por administradores de sistemas de todo el mundo. Destaca en la identificación de ataques de fuerza bruta, escaneo de vulnerabilidades, fuentes de DDoS y bots maliciosos que los filtros de spam tradicionales pueden pasar por alto. Cualquiera puede aportar denuncias y comprobar gratuitamente la reputación IP en AbuseIPDB: es como una Wikipedia del abuso de IP.
Cuándo utilizarla: para investigar intentos de inicio de sesión sospechosos, ataques SSH o scraping web
API disponible: para flujos de bloqueo automatizados
VirusTotal
Agrega datos de reputación IP de más de 70 proveedores de seguridad en una única vista de consenso. Una sola comprobación de reputación IP en VirusTotal le muestra cómo clasifican la misma dirección Kaspersky, Fortinet, Sophos y decenas de proveedores más. Resulta muy valiosa para investigar IP sospechosas y entender las discrepancias entre proveedores.
Plan gratuito: consultas a través de la interfaz web
API: comprobaciones automatizadas de gran volumen
Consejo: si solo 1-2 proveedores marcan una IP, probablemente se trate de un falso positivo; si son más de 10, apunta a una amenaza real
Google Postmaster Tools
Ofrece información directa sobre cómo valora Gmail su reputación como remitente. Muestra las tasas de quejas por spam, las puntuaciones de reputación IP, la reputación del dominio, el estado de la autenticación y las métricas de cifrado, todo ello específico de sus entregas en Gmail.
Requisitos: verificación del dominio
Coste: gratuito
Métrica crítica: si su tasa de spam supera el 0.3%, prevea problemas de entregabilidad
Microsoft SNDS (Smart Network Data Services)
El equivalente de Microsoft para Outlook.com, Hotmail y Office 365. Muestra su reputación como remitente con un estado por colores (verde/amarillo/rojo) y proporciona datos sobre impactos en trampas, tasas de quejas y patrones de volumen.
Requisitos: verificación de la IP
Limitación: solo cubre los servicios de Microsoft, no otros proveedores de correo.
IPQualityScore (IPQS)
API de detección de fraude en tiempo real que puntúa las IP durante las interacciones de los usuarios: registros, inicios de sesión, pagos y envíos de formularios. Analiza el uso de proxies, la detección de VPN, la coherencia de la geolocalización, el historial reciente de abusos y decenas de señales de comportamiento. Devuelve puntuaciones de riesgo accionables en menos de 100 milisegundos.
La comprobación de reputación IP de IPQualityScore incluye: puntuación de fraude (0-100), detección de proxy/VPN, velocidad de abuso y probabilidad de bot
Ideal para: comercio electrónico, fintech, plataformas de juego y SaaS que quieren prevenir el abuso de cuentas
Precio: escala con el volumen; plan de entrada asequible para plataformas en crecimiento
Ajuste crítico: equilibre la seguridad con la experiencia de usuario; los umbrales agresivos bloquean a usuarios legítimos de VPN y a personas que viajan
Alternativas similares: MaxMind minFraud, IPHub, Spur, IPinfo
Punto de integración: webhook o llamada a la API en los puntos de contacto críticos con el usuario
Limitaciones de los planes gratuitos: solo consultas manuales (sin monitorización automatizada), API con límites de uso y ausencia de datos históricos de tendencias. Para una monitorización continua de la reputación IP en rangos IP grandes, necesitará un plan de pago o una integración por API. Consulte más abajo los análisis de herramientas de pago para ver dónde se quedan cortas las herramientas gratuitas.
API gratuitas de reputación IP
Para los equipos que quieren automatizar las comprobaciones de reputación en lugar de hacerlas manualmente, varios proveedores ofrecen planes de API gratuitos con límites de uso significativos:
API de AbuseIPDB: el plan gratuito permite 1.000 comprobaciones al día. Devuelve una puntuación de confianza de abuso (0-100), el tipo de uso, el ISP y el número de denuncias recientes. Ideal para flujos de bloqueo automatizados e integración con SIEM. Documentación en docs.abuseipdb.com.
API de IPQualityScore: el plan gratuito incluye 5.000 solicitudes al mes. Devuelve la puntuación de fraude, la detección de proxy/VPN, la probabilidad de bot y la velocidad de abuso. Muy adecuada para prevenir el fraude en registros e inicios de sesión.
API de VirusTotal: el plan gratuito permite 4 consultas por minuto y 500 al día. Devuelve un veredicto de consenso de más de 70 proveedores. Es más útil para enriquecer investigaciones de seguridad que para cribados de gran volumen.
Spamhaus DQS (Data Query Service): plan gratuito limitado para consultas de bajo volumen. El uso empresarial requiere una licencia de pago, pero los operadores individuales y los equipos pequeños pueden consultar gratuitamente las principales listas de bloqueo a través de DNS.
Cuándo no bastan los planes de API gratuitos: si comprueba más de unos pocos miles de IP al día, realiza puntuaciones de fraude en tiempo real a gran escala o necesita garantías de disponibilidad respaldadas por un SLA, necesitará un plan de API de pago. La mayoría de los proveedores ofrecen planes de entrada asequibles: IPQualityScore parte de menos de $20/mes para volúmenes mayores.
Cómo construir su conjunto de herramientas de monitorización de la reputación
Empiece por aquí (imprescindible para todos):
Spamhaus como referencia básica de reputación de correo
MXToolbox para comprobaciones rápidas en múltiples listas
Google Postmaster Tools si envía cualquier volumen de correo
Añada para operaciones de seguridad:
Cisco Talos para inteligencia de amenazas
AbuseIPDB para datos comunitarios sobre abusos
GreyNoise para separar el ruido de las amenazas reales
Añada para la prevención del fraude:
IPQualityScore o una API similar para la puntuación en tiempo real
VirusTotal para investigar usuarios sospechosos
Añada para cumplimiento o entornos corporativos:
EasyDMARC para monitorizar la autenticación
AlienVault OTX para fuentes de inteligencia de amenazas
Microsoft SNDS si envía correo a usuarios de Outlook/Office 365
No se trata de un análisis exhaustivo, sino de un punto de partida práctico. La mayoría de las organizaciones necesitan 3-5 herramientas de esta lista, no todas. Elija en función de su caso de uso principal: entrega de correo, defensa de seguridad o prevención del fraude.
Cómo comprobar la reputación de su IP (paso a paso)
Comprobar la reputación de su IP no es una tarea puntual: es una auditoría sistemática de toda su infraestructura. Así es exactamente como debe hacerse, tanto si gestiona una sola IP como cientos.
Paso 1: inventaríe su infraestructura IP
Antes de comprobar la reputación IP, necesita saber qué tiene. Documente todas las direcciones IP que utiliza su organización:
IP dedicadas para el envío de correo
IP de hosting compartido (verifique con quién las comparte)
Endpoints de proxy y VPN
Rangos IPv4 arrendados (especialmente importante si monetiza direcciones IP)
Infraestructura de desarrollo y pruebas
Cargas de trabajo de alto riesgo (contenido generado por usuarios, API públicas, servidores de juego)
Clasifique cada una según su finalidad y su importancia para el negocio. Así se asegura de no pasar por alto infraestructura crítica durante la comprobación de la reputación de sus direcciones IP.
Consejo: para comprobaciones masivas de reputación IP en rangos grandes, utilice herramientas con carga de CSV o integración por API en lugar de comprobar las IP una a una.
Paso 2: realice las comprobaciones básicas de listas negras y consultas
Para comprobar la puntuación de reputación de su IP, utilice verificadores de reputación IP como estos:
Spamhaus (la referencia por excelencia para el correo)
Verificador multi-RBL de MXToolbox (analiza más de 100 listas a la vez)
Consulta de reputación IP en Cisco Talos
Comprobación de reputación IP en AbuseIPDB
Puntuación de fraude de IPQualityScore
Cómo es un resultado «bueno»: ninguna aparición en listas negras, ninguna denuncia de abuso y puntuaciones de reputación neutras o positivas
Señales de alarma: cualquier inclusión en listas negras, varias denuncias de abuso o puntuaciones de fraude superiores a 75/100
Si detecta inclusiones, no se alarme, pero tampoco las ignore. Documente qué listas le han marcado y por qué (spam, malware, escaneo, etc.).
Paso 3: compruebe la reputación como remitente de correo (si procede)
Para cualquier IP que envíe correo, verifique su situación ante los proveedores de correo que realmente importan:
Google Postmaster Tools
Compruebe la tasa de quejas por spam (debe ser <0.1%)
Revise la calificación de reputación IP (aspire a «High» o «Medium»)
Verifique la reputación del dominio y las tasas de autenticación superada
Microsoft SNDS
Revise el estado por colores (verde = bien, amarillo = vigilar, rojo = problema)
Compruebe las tasas de quejas y los datos de impactos en trampas
Supervise las métricas de calidad de los datos
El panel de su ESP (SendGrid, Mailgun, Amazon SES, etc.)
Revise las tasas de rebote (manténgalas por debajo del 5%)
Compruebe las tasas de quejas (por debajo del 0.1% es un valor saludable)
Supervise la regularidad de los patrones de entrega
Cómo es un resultado «bueno»: tasas de spam inferiores al 0.1%, calificaciones de reputación «High» o «Good», volúmenes de entrega constantes y estado verde en SNDS
Señales de alarma: tasa de spam superior al 0.3%, puntuaciones de reputación «Low» o «Bad», estado amarillo/rojo en SNDS y caídas repentinas de volumen
Paso 4: consulte las fuentes de inteligencia de amenazas y OSINT
Consulte fuentes de reputación orientadas a la seguridad para ver si sus IP aparecen en bases de datos de ataques:
Consulta de reputación IP en GreyNoise
Muestra si su IP está escaneando masivamente internet (ruido de fondo) o aparece en ataques dirigidos. Una infraestructura limpia no debería aparecer aquí en absoluto.
Reputación IP en VirusTotal
Compruebe cómo clasifican su dirección más de 70 proveedores de seguridad. Si le marcan más de 3-5 proveedores, investigue de inmediato.
AlienVault OTX
Busque sus IP entre los indicadores de inteligencia de amenazas. Cualquier coincidencia sugiere que su infraestructura ha sido comprometida o utilizada de forma indebida.
Cómo es un resultado «bueno»: ninguna aparición en GreyNoise, ningún proveedor que la marque en VirusTotal y ningún IOC en OTX
Señales de alarma: clasificación como escáner malicioso, 5 o más detecciones de proveedores, asociación con campañas de malware o botnets
Paso 5: relacione los resultados con los registros internos
Las comprobaciones de reputación externas le dicen cómo le ve el mundo. Los registros internos le dicen por qué. Contraste sus hallazgos con:
Registros de rebotes de correo (los rebotes duros apuntan a problemas de calidad de las listas)
Quejas por spam (incluso una sola queja puede dañar la reputación)
Tickets de abuso o incidentes de seguridad (denuncias de clientes por spam procedente de sus IP)
Intentos de fraude y transacciones bloqueadas (patrones de abuso)
Anomalías en el volumen de tráfico (los picos repentinos sugieren un compromiso)
Clave: ¿reputación externa limpia pero muchas denuncias de abuso internas? Tiene una laguna de monitorización: el abuso se está produciendo, pero aún no se ha detectado externamente. Corríjalo antes de que afecte a su reputación pública.
Escenarios discordantes:
Inclusión externa en listas negras pero registros internos limpios → problema de IP compartida o falso positivo
Reputación externa limpia pero quejas internas por spam → señal de alerta temprana; actúe ya
Problemas tanto externos como internos → compromiso activo o infracción de políticas
Paso 6: documente los hallazgos y priorice la corrección
Cree una clasificación sencilla en tres niveles para cada IP:
Saludable (seguir monitorizando)
Ninguna aparición en listas negras
Ninguna denuncia de abuso
Buenas puntuaciones de reputación en todas las herramientas
Acción: documentar las métricas de referencia; programar nuevas comprobaciones trimestrales
En riesgo (se requiere una monitorización reforzada)
Alertas menores (1-2 detecciones de proveedores, entradas antiguas ya excluidas)
Puntuaciones límite (65-75 en escalas de fraude)
Aumentos recientes de la tasa de quejas
Acción: comprobaciones semanales; investigar las causas de fondo; aplicar políticas de envío más estrictas
Comprometida (se requiere actuación inmediata)
Inclusiones activas en las principales RBL
Varias detecciones de proveedores de seguridad
Abuso o distribución de malware confirmados
Puntuaciones de fraude elevadas (>85)
Acción: aislar de inmediato; investigación forense; solicitudes de exclusión; plan de corrección
Marco de priorización:
Corrija primero las IP comprometidas (están dañando activamente las operaciones del negocio)
Investigue las IP en riesgo (evite que lleguen a verse comprometidas)
Mantenga las IP saludables (no deje que una buena infraestructura se deteriore)
Plantilla de documentación:
IP: [dirección]
Finalidad: [correo/API/proxy/etc.]
Estado: [Saludable/En riesgo/Comprometida]
Problemas detectados: [problemas concretos]
Impacto: [servicios afectados]
Plan de acción: [pasos de corrección]
Responsable: [equipo responsable]
Fecha de revisión: [próxima comprobación]
Este enfoque sistemático garantiza que nada se quede sin revisar. La mayoría de los problemas de reputación tienen solución si se detectan a tiempo; la clave es una monitorización periódica y estructurada.
Monitorización continua de la reputación IP
Las comprobaciones puntuales detectan problemas que ya existen. La monitorización continua de la reputación IP los detecta antes de que afecten a su negocio.
La diferencia importa: una inclusión en una lista negra que pasa desapercibida durante dos semanas significa dos semanas de correos no entregados, llamadas a la API rechazadas o un servicio degradado para sus clientes. Con una monitorización 24/7 y alertas automáticas, la misma inclusión activa una respuesta en cuestión de minutos.
Lo que cubre la monitorización continua y se escapa a las comprobaciones manuales:
Nuevas apariciones en listas negras: su IP puede incluirse en una lista en cualquier momento, también durante la noche o el fin de semana. Las comprobaciones automáticas diarias o cada hora con alertas instantáneas eliminan ese vacío.
Deriva de la puntuación de reputación: un descenso gradual de la puntuación suele preceder a la inclusión firme en una lista negra. La monitorización de tendencias detecta esa deriva antes de que se convierta en una crisis.
Cambios a nivel de subred: que se incluya en una lista una IP vecina de su /24 puede afectar a todo su rango. Monitorizar a nivel de subred, y no solo las IP individuales, permite detectarlo pronto.
Picos en la velocidad de abuso: los aumentos repentinos de denuncias de abuso contra sus IP son una señal temprana de compromiso o uso indebido. Las fuentes en tiempo real detectan estos picos antes de que aparezcan en las principales listas negras.
Para los arrendadores de IPv4, la monitorización continua es especialmente crítica. Usted no controla cómo utilizan sus IP los clientes: la plataforma que monitoriza sus rangos publicados le proporciona la capa de visibilidad que no puede construir por sí mismo. IPbnb monitoriza a diario todos los bloques publicados y avisa a los titulares de los cambios de reputación como parte del proceso estándar de arrendamiento.
Frecuencia de monitorización recomendada:
IP críticas de envío de correo: comprobaciones automáticas diarias y alertas instantáneas ante cualquier aparición en listas negras
Infraestructura web y de API en producción: comprobaciones diarias y revisión manual semanal
Rangos IP arrendados o de proxy: monitorización diaria a nivel de plataforma y revisión semanal por parte del titular
IP de desarrollo y de bajo riesgo: comprobaciones automáticas semanales y revisión mensual
Gestión de la reputación IP: más allá de las herramientas
Las herramientas le dicen en qué situación se encuentra. La gestión de la reputación IP es lo que usted hace al respecto, y el enfoque más eficaz es proactivo, no reactivo.
La mayoría de los daños a la reputación se pueden prevenir. Se deben a patrones de comportamiento que deterioran la reputación de forma gradual antes de que aparezca cualquier inclusión en listas negras: tasas de rebote elevadas, baja interacción, problemas de consentimiento, una respuesta insuficiente ante los abusos o una infraestructura compartida con actores maliciosos. Cuando aparece la inclusión, el problema de fondo suele llevar semanas presente.
Estrategias proactivas que evitan daños a la reputación:
Segmente su infraestructura de envío. Mantenga el correo transaccional, el correo de marketing y el tráfico de API en IP separadas. Una campaña o integración problemática no debería poder contaminar toda su infraestructura. Es la defensa estructural más eficaz.
Cree una cultura de envío basada en el consentimiento. Los daños a la reputación derivados del correo casi siempre se deben a envíos a personas que no han solicitado sus mensajes: listas compradas, contactos obsoletos o prácticas de suscripción poco claras. Un consentimiento de calidad y una limpieza periódica de las listas dan mejores resultados de reputación que cualquier herramienta.
Supervise la interacción, no solo las quejas. Las tasas de apertura bajas y las tasas elevadas de eliminación sin leer son señales de alerta temprana que los proveedores de correo utilizan para rebajar su reputación antes de que lleguen las quejas formales. Vigile las métricas de interacción como indicador adelantado.
Establezca SLA de respuesta ante abusos. La rapidez con la que su equipo responde a las denuncias de abuso indica a los sistemas de reputación hasta qué punto se toma en serio el problema. Un plazo de respuesta de 24 horas es el mínimo; 4 horas es mejor para los remitentes de gran volumen.
Verifique a sus socios de infraestructura. Si utiliza hosting compartido, un proveedor de proxies o un pool de IP arrendadas, hereda su historial de reputación. La diligencia debida antes del alta, y no después de un incidente de entregabilidad, es la secuencia correcta.
Para los titulares de IPv4 que monetizan mediante arrendamiento, la gestión de la reputación se extiende al comportamiento de sus clientes. Plataformas como IPbnb lo gestionan mediante comprobaciones previas al alta, la aplicación de la política de uso aceptable y una monitorización continua, pero entender en qué consiste una gestión proactiva de la reputación le ayuda a evaluar si una plataforma lo está haciendo correctamente.
Buenas prácticas para proteger la reputación de su IP en 2026
La reputación IP no se arregla de una vez para siempre: requiere una atención constante. Así puede mantener su infraestructura sana y fiable.
Prácticas básicas imprescindibles
Separe sus tipos de tráfico. No mezcle nunca el correo transaccional con las campañas de marketing, ni las API de producción con proyectos experimentales. Un solo caso de uso problemático puede contaminar todo su rango IP.
Implante la autenticación del correo. SPF, DKIM y DMARC ya no son opcionales. Demuestran que es usted legítimo y mejoran notablemente la entregabilidad.
Mantenga sus listas limpias. Elimine de inmediato los rebotes duros, suprima las direcciones que no interactúan y atienda al instante las solicitudes de baja. Enviar correos a quien no los quiere destruye la reputación más rápido que cualquier otra cosa.
Responda con rapidez a las denuncias de abuso. Importan las horas, no los días. Una respuesta rápida demuestra a los sistemas de reputación que se toma en serio la resolución de los problemas.
Caliente las IP nuevas de forma gradual. Aumente el volumen poco a poco durante 4-6 semanas. Los picos repentinos desde IP sin historial provocan un filtrado inmediato.
Automatice la monitorización. Configure comprobaciones diarias y alertas ante apariciones en listas negras o caídas de reputación. La monitorización manual detecta los problemas demasiado tarde.
Consideraciones específicas para el arrendamiento de IPv4
Si monetiza direcciones IPv4, la reputación influye directamente en lo que los clientes están dispuestos a pagar. Los bloques limpios con un buen historial alcanzan precios superiores. Los rangos contaminados con antecedentes de abuso son difíciles de arrendar y pueden requerir meses de limpieza.
¿El reto? Cuando arrienda IP, comparte la responsabilidad sobre su reputación: los clientes anteriores pueden haber causado daños que usted heredará, y los actuales podrían incurrir en conductas de riesgo pese a sus políticas.
Por eso plataformas como IPbnb integran la verificación de la reputación en el proceso de arrendamiento: comprobaciones automáticas durante el alta, monitorización continua de todos los rangos publicados, actuación rápida contra los abusos y apoyo en la corrección para recuperar bloques dañados.
La reputación de su IP determina si su tráfico se considera fiable o se bloquea. Trátela como el activo estratégico que es: protéjala desde el principio, monitorícela constantemente y actúe con rapidez cuando surjan problemas.
Preguntas frecuentes: herramientas y gestión de la reputación IP
¿Qué diferencia hay entre un verificador de reputación IP y una herramienta completa de entregabilidad?
Los verificadores de reputación IP se centran específicamente en si una IP aparece en listas negras o tiene puntuaciones de reputación negativas en distintas bases de datos. Las herramientas completas de entregabilidad ofrecen datos exhaustivos sobre el rendimiento del correo, como las tasas de llegada a la bandeja de entrada, los porcentajes de quejas por spam, las métricas de interacción, el estado de la autenticación y la evolución de la entregabilidad a lo largo del tiempo. Utilice los verificadores para diagnósticos rápidos y las suites de entregabilidad para las operaciones de envío continuas.
¿Con qué herramientas debería empezar si solo tengo 1-2 IP de envío?
Empiece con MXToolbox para comprobaciones rápidas de listas negras, Google Postmaster Tools para ver su reputación en Gmail y el panel de entregabilidad integrado de su ESP. Estas tres herramientas gratuitas cubren las señales esenciales para los remitentes pequeños. Añada consultas en Spamhaus cuando investigue problemas de entrega concretos y Microsoft SNDS si envía un volumen significativo a usuarios de Outlook/Hotmail.
¿Con qué frecuencia debo realizar comprobaciones masivas de reputación IP?
Para la infraestructura crítica, como las IP de envío de correo o las API de producción, realice comprobaciones automáticas diarias con alertas inmediatas. Para carteras de IP más grandes, incluidos rangos arrendados o pools de proxies, las comprobaciones automáticas semanales con una revisión manual mensual ofrecen una buena cobertura. Aumente la frecuencia si opera en categorías de alto riesgo o experimenta una reputación inestable.
¿Cuándo sale más barato sustituir una IP que reparar su reputación?
Si una IP aparece en las principales listas negras sin una vía clara de exclusión, tiene un largo historial de abusos anterior a su titularidad o requiere más de 90 días de trabajo de corrección, la sustitución suele ser más rentable. Al tomar esta decisión, tenga en cuenta el coste de la nueva asignación de IP, el tiempo de calentamiento (normalmente 4-6 semanas para IP limpias y más para las que han sufrido abusos) y el negocio perdido durante la corrección.
¿Cómo encajan las API de reputación IP en nuestro conjunto de herramientas de monitorización actual?
Las API de reputación IP se integran en su SIEM para la correlación de seguridad en tiempo real, en los flujos de registro e inicio de sesión de sus aplicaciones para la prevención del fraude, en los sistemas de respuesta a incidentes para enriquecer las investigaciones de abusos y en los paneles de monitorización para seguir la reputación junto a las métricas de infraestructura tradicionales. La mayoría de las API ofrecen endpoints REST sencillos que encajan en los flujos de automatización estándar.
¿Puedo comprobar la reputación IP gratis o necesito herramientas de pago?
Muchas comprobaciones esenciales de reputación IP son totalmente gratuitas: las consultas en Spamhaus, Google Postmaster Tools, Microsoft SNDS, las comprobaciones básicas de MXToolbox, AbuseIPDB y VirusTotal ofrecen planes gratuitos. Cubren la mayoría de las operaciones de tamaño pequeño y medio. Necesitará herramientas de pago cuando requiera monitorización automatizada a escala, comprobaciones masivas de reputación IP en rangos grandes, API de puntuación de fraude en tiempo real o fuentes avanzadas de inteligencia de amenazas con datos históricos.
¿Qué es una «buena» puntuación de reputación IP y cómo se mide?
No existe un sistema de puntuación universal: cada herramienta utiliza escalas distintas. En general, Google Postmaster califica como «High/Medium/Low», la mayoría de los proveedores de seguridad utilizan escalas de 0-100 (donde más de 90 es excelente, 70-89 es bueno, 50-69 es preocupante y menos de 50 es problemático) y los verificadores de listas negras muestran resultados binarios (incluida o no incluida). Céntrese menos en las puntuaciones absolutas y más en las tendencias: las caídas repentinas indican problemas que requieren investigación.
Mi IP está en una lista negra. ¿Cuánto tarda la exclusión?
Varía considerablemente según la lista negra:
Exclusiones automáticas: algunas listas (como Spamhaus PBL) retiran las IP automáticamente tras 24-48 horas de comportamiento limpio
Exclusiones por solicitud: las principales listas suelen tramitar las solicitudes de retirada en 24-72 horas una vez resuelto el problema de fondo
Exclusiones por plazo: algunas listas exigen 1-4 semanas de envíos limpios demostrados antes de la retirada
Inclusiones permanentes: los infractores graves o reincidentes pueden enfrentarse a inclusiones prolongadas que requieren meses de corrección
Corrija siempre la causa de fondo antes de solicitar la exclusión; de lo contrario, volverán a incluirle de inmediato.
¿Cómo afecta el hosting compartido a la reputación de mi IP?
En un hosting compartido, comparte una IP con potencialmente cientos de usuarios. Si alguno de ellos envía spam o comete abusos, sus correos y su tráfico pueden bloquearse aunque su comportamiento sea impecable. Este «efecto vecino» es la razón por la que los remitentes de correo serios utilizan IP dedicadas o la infraestructura de un ESP de confianza. Si utiliza un hosting compartido y tiene problemas de entregabilidad, compruebe si su IP compartida está en una lista negra: puede que tenga que solicitar un cambio de IP a su proveedor o pasar a una infraestructura dedicada.
¿Puede una IP problemática de mi subred afectar a mis otras IP?
Sí. Muchos sistemas de reputación evalúan subredes completas (rangos /24 o /16) en lugar de IP individuales, sobre todo en operaciones pequeñas. Si una IP de su rango comete abusos, las IP vecinas pueden sufrir una «culpa por asociación» aunque su comportamiento sea limpio. Por eso es importante monitorizar todo el rango asignado, y no solo las IP que utiliza activamente. Las IP desconocidas o sin uso de su subred podrían verse comprometidas sin que usted lo sepa y arrastrar la reputación de todo su rango.
Reputación IP y entregabilidad del correo en 2026: ¿qué ha cambiado?
El mayor cambio es la aplicación de las normas. En 2024-2025, Google y Yahoo formalizaron sus requisitos para remitentes masivos, convirtiendo SPF, DKIM y DMARC en obligatorios en lugar de recomendados. Microsoft siguió con requisitos similares para Outlook. El resultado práctico: los remitentes que en 2023 salían airosos con una autenticación débil o tasas de quejas al límite ahora sufren un filtrado activo. Los umbrales de reputación IP no han cambiado drásticamente, pero la tolerancia con los remitentes al límite se ha reducido. En 2026, el listón mínimo es el envío autenticado, tasas de quejas inferiores al 0.1% y ninguna aparición en las principales RBL. Cualquier cosa por debajo de eso provoca un filtrado a gran escala.




