


Comprobación de abusos de IP: ¿está su bloque IPv4 en una lista negra?
Su bloque IPv4 podría estar ahora mismo en una lista negra, y nada se lo advertirá a menos que lo compruebe usted. No hay correo, ni alerta en el panel, ni aviso de su RIR.

Artem Kohanevich
Cofundador y CEO de IPbnb
Última actualización
Índice
elemento
Un bloque que usted considera limpio puede arrastrar sin hacer ruido un historial de abusos de quien lo tuvo antes (campañas de spam, tráfico de botnets, escaneos de fuerza bruta), y solo se entera cuando un cliente hace su propia comprobación y se marcha.
Esa es la parte difícil del abuso de IP para los titulares: cuando usted lo ve, el daño ya está hecho. Un bloque marcado se arrienda por menos, se vende por menos y, a veces, ni siquiera encuentra salida, porque cualquiera que vaya en serio a arrendar o comprar revisa la reputación antes de firmar.
La buena noticia es que comprobarlo es rápido, gratuito y algo que puede hacer usted mismo en unos cinco minutos. Esta guía explica dónde se registran los abusos de IP, cómo comprobar una subred entera en las principales bases de datos, cómo salir de una lista cuando aparece algo y cómo mantener limpio un bloque una vez que genera ingresos. Sin teoría ni alarmismo: solo los pasos.
Por qué el abuso de IP importa a los titulares de bloques
Para la mayoría de los titulares, un bloque IPv4 es un activo que genera ingresos. Su valor se basa en una premisa: que las direcciones están limpias y su tráfico llega a destino. El abuso de IP rompe esa premisa de forma directa.
Un bloque en lista negra apenas genera ingresos por arrendamiento. Los clientes usan las IP para correo electrónico, hosting, VPN y tráfico saliente que depende de llegar a su destino. Si una subred figura en Spamhaus o tiene una puntuación alta en AbuseIPDB, ese tráfico se rechaza, y un cliente que se topa con esos rechazos la primera semana no renueva. Los clientes comparten experiencias, y un bloque que le da problemas a uno resulta más difícil de arrendar al siguiente.
Los compradores actúan igual. La revisión de reputación es ya una parte estándar de la due diligence en una compra de IPv4. Una inclusión en lista descubierta durante una venta o bien frustra la operación o bien rebaja el precio, y pocos compradores con experiencia aceptarán un «ya lo limpiaremos después del cierre».
El detalle que pilla desprevenidos a los titulares es el abuso heredado. Puede que usted no haya hecho nada mal. El bloque lo usó un titular anterior, un antiguo cliente hizo algo que no debía, o una sola dirección dentro de un /24 se vio comprometida hace años y nunca se retiró de la lista. La inclusión sobrevive al comportamiento y acompaña a las direcciones hasta que alguien la elimina. Comprobarlo es la forma de saber si el activo que va a monetizar está realmente tan limpio como cree.
Principales bases de datos de abusos de IP y listas negras
No todas las listas negras tienen el mismo peso, y cada una rastrea cosas distintas. Estas son las que realmente determinan si su bloque es utilizable.
AbuseIPDB es la mayor base de datos colaborativa de abusos. Equipos de seguridad y administradores de sistemas notifican direcciones por escaneo de puertos, intentos de fuerza bruta, spam y participación en ataques DDoS, y AbuseIPDB agrega esos informes en una puntuación Confidence of Abuse de 0 a 100. Una puntuación cercana a 100 indica un amplio consenso en que la dirección es maliciosa; una puntuación de 0 significa que no se ha notificado nada. Y, algo clave para los titulares, permite comprobar una subred entera en notación CIDR de una sola vez, no solo direcciones individuales. → abuseipdb.com
Spamhaus es el nombre más influyente en reputación de correo electrónico, y sus datos alimentan el filtrado de spam de miles de millones de buzones. Spamhaus publica varias listas, combinadas en una única zona llamada ZEN:
SBL (Spamhaus Blocklist): direcciones incluidas manualmente por actividad de spam o ciberdelincuencia.
CSS: una parte de la SBL generada automáticamente que detecta remitentes de baja calidad y hosts comprometidos que las demás listas no captan.
XBL (Exploits Blocklist): máquinas infectadas, proxies abiertos y nodos de botnets. Aquí se encuentra ahora también la antigua CBL (Composite Blocking List); la CBL independiente se retiró y sus datos se integraron en la XBL, así que si una herramienta todavía hace referencia a
cbl.abuseat.org, considérela XBL.PBL (Policy Blocklist): rangos que no deberían enviar correo directamente a internet. Figurar en la PBL suele ser normal y solo merece actuar si realmente gestiona un servidor de correo desde esas direcciones.
Existe también la DBL (Domain Blocklist), pero incluye dominios en lugar de direcciones IP, por lo que queda fuera de una comprobación pura de bloques. → spamhaus.org
Barracuda Reputation Block List (BRBL) está ampliamente implantada en el correo corporativo, incluidas universidades, hospitales y grandes organizaciones que utilizan appliances de Barracuda. Incluye direcciones IP individuales marcadas por un comportamiento similar al spam. Si sus clientes envían correo B2B, una inclusión en Barracuda corta discretamente el acceso a una gran parte de los buzones corporativos. → barracudacentral.org/rbl
SURBL conviene conocerla, con una salvedad: se basa en URL y dominios, no en IP. Incluye dominios y enlaces que aparecen en mensajes de spam y malware, de modo que solo afecta a su bloque si sus direcciones alojan contenido web que acaba referenciado en correo malicioso. Para una comprobación directa de «¿está mi subred en una lista negra?», es secundaria. → surbl.org
(Para un repaso más amplio de las herramientas de reputación más allá de las listas negras, consulte nuestra guía sobre herramientas y buenas prácticas de reputación IP.)
Cómo comprobar su bloque IPv4 (paso a paso)
Esta es la secuencia práctica. Siga este orden y en pocos minutos tendrá una imagen clara de su bloque.
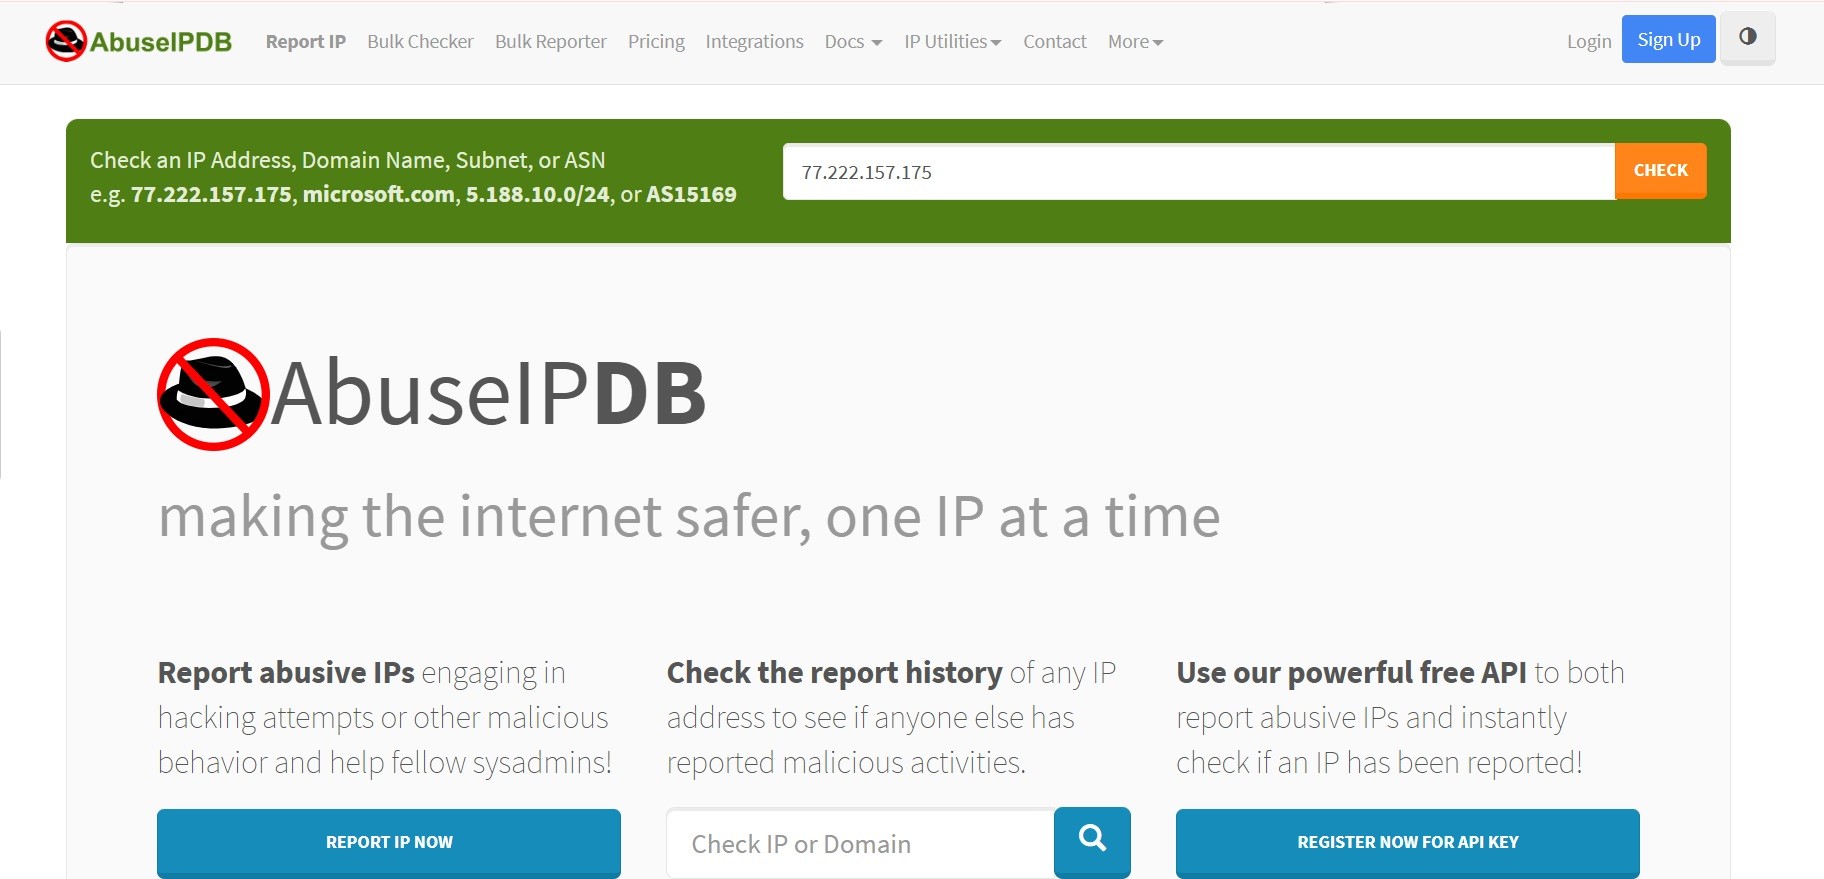
1. AbuseIPDB: compruebe toda la subred a la vez. Utilice la herramienta Check Block en abuseipdb.com/check-block e introduzca su rango en notación CIDR, por ejemplo 203.0.113.0/24. Devuelve todas las direcciones notificadas del bloque con su puntuación de confianza, para que vea las direcciones problemáticas de un vistazo en lugar de probar 256 IP a mano. Una cuenta gratuita incluye 1.000 comprobaciones al día, más que suficiente para auditorías periódicas. Un límite que conviene conocer: el plan gratuito limita a /24 el tamaño de bloque que se puede analizar en una sola consulta. Para rangos mayores, analícelos por tramos /24 o use un plan de pago. Para una sola dirección, abuseipdb.com/check/[IP] muestra el historial completo de informes.
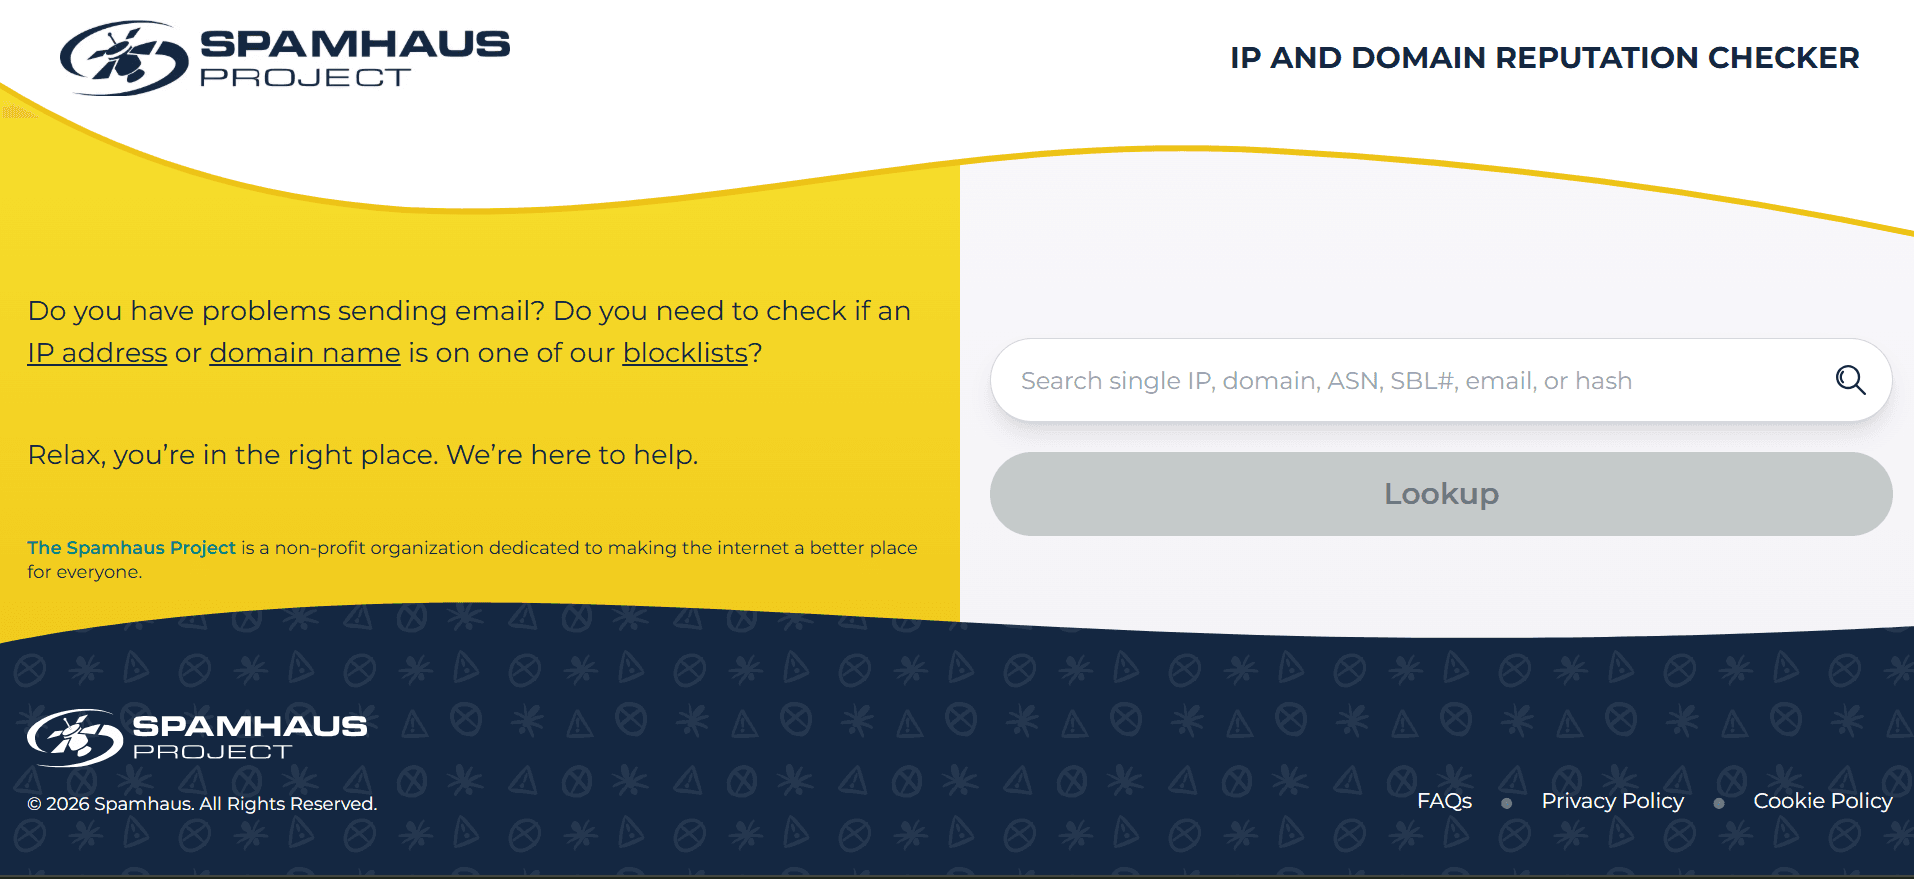
2. Spamhaus: una sola consulta cubre todas sus listas. Vaya al Spamhaus Reputation Checker en check.spamhaus.org e introduzca una IP. El único campo de búsqueda admite IPv4, y una sola consulta muestra a la vez todas las inclusiones de Spamhaus para esa dirección (SBL, CSS, XBL y PBL), así que no necesita consultar cada lista por separado.
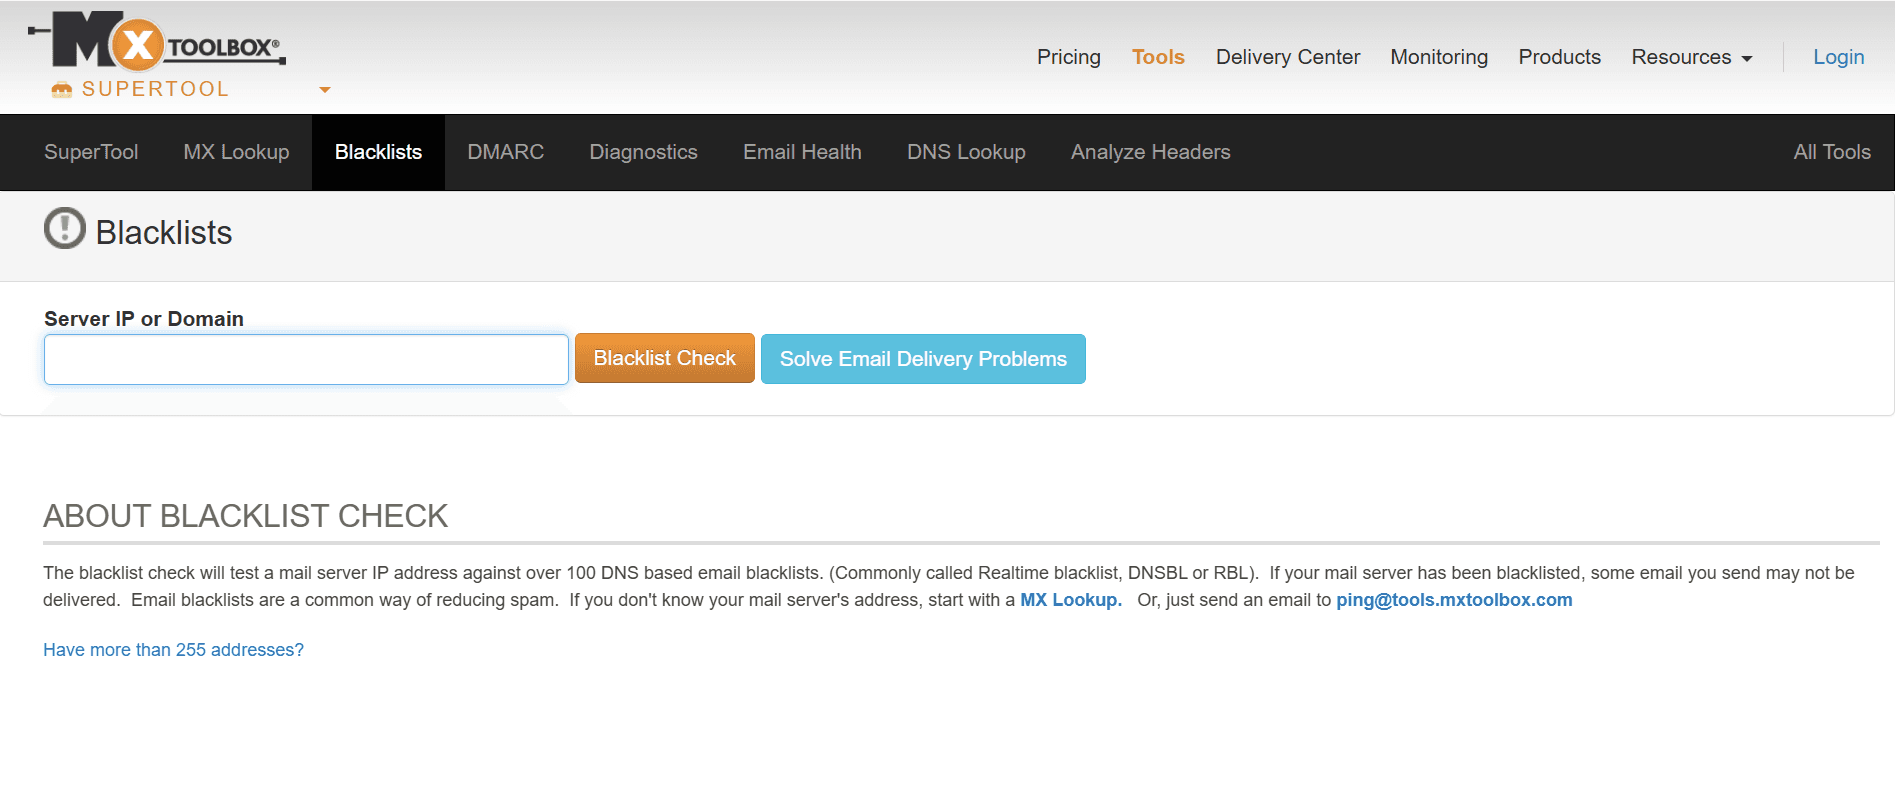
3. MXToolbox: una IP frente a más de 100 listas. mxtoolbox.com/blacklists.aspx analiza una sola dirección frente a unas 105 listas negras en una pasada y señala todas las listas en las que aparece. Es la forma más rápida de detectar inclusiones en listas negras menores que, de otro modo, no se le ocurriría revisar.
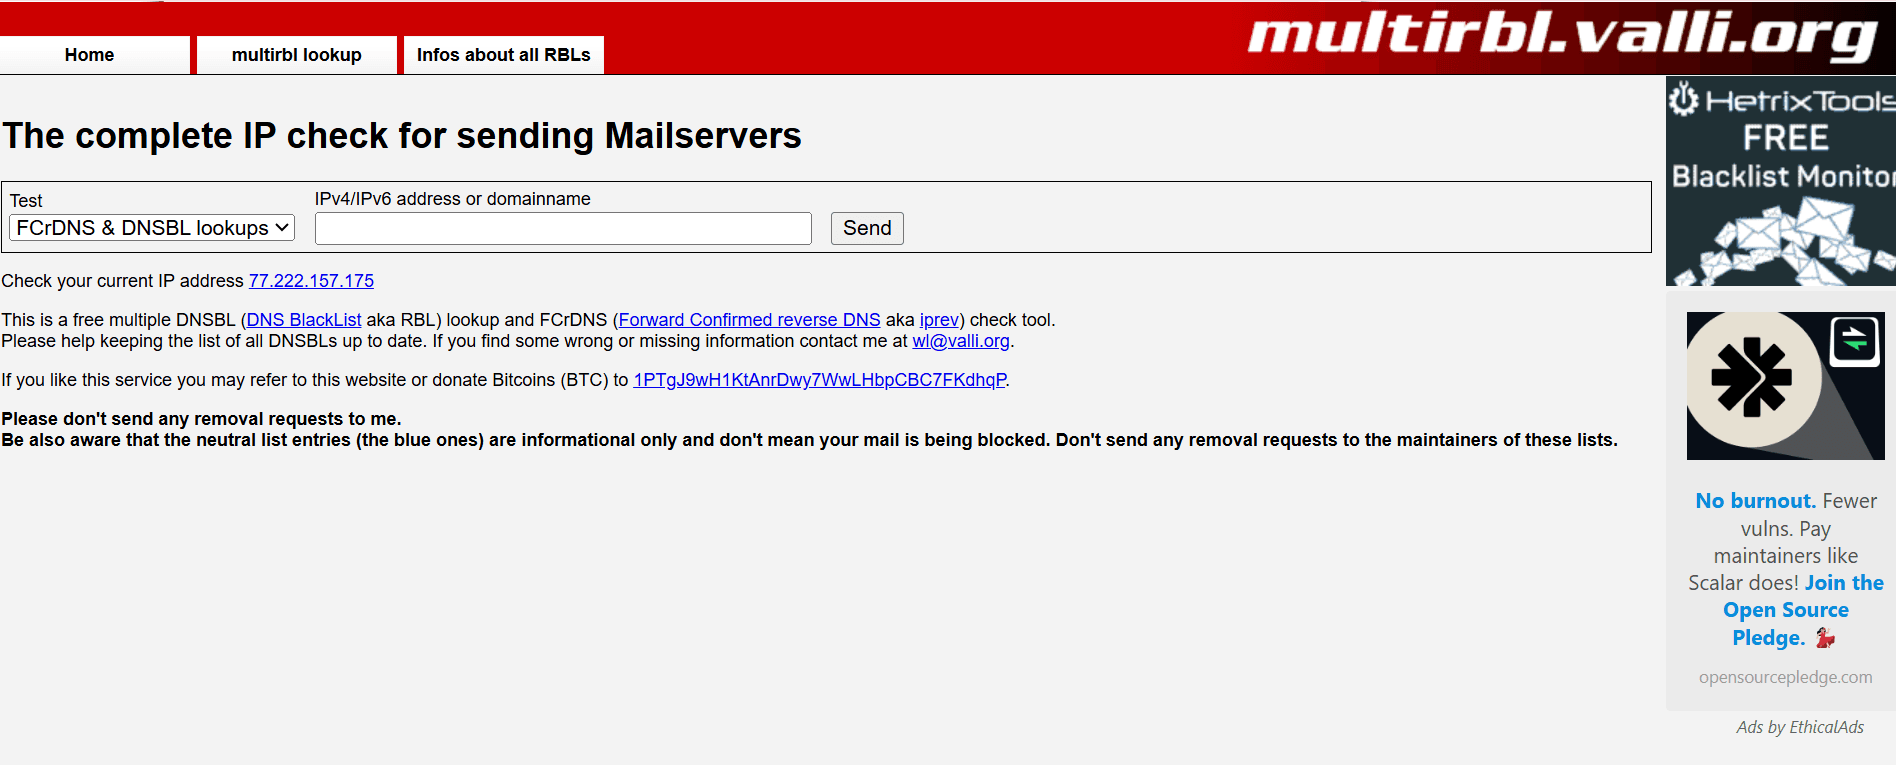
4. MultiRBL (valli.org): el análisis exhaustivo. multirbl.valli.org comprueba una dirección frente a más de 200 listas negras y además realiza confirmaciones de DNS directo e inverso. Es más exhaustivo que MXToolbox y resulta útil cuando quiere tener la certeza de que una dirección concreta está realmente limpia.
5. Consultas DNSBL por IP para las direcciones que importan. Para cualquier dirección marcada en los pasos anteriores, o para las que piensa destacar en una oferta de arrendamiento, haga una consulta DNSBL directa para confirmar su estado actual. Revisar un /24 completo dirección por dirección a mano es lento; si gestiona varios bloques, la API de Check Block de AbuseIPDB y un breve script automatizarán el barrido y le permitirán repetirlo de forma programada.
Una nota sobre cómo interpretar los resultados: una única dirección listada dentro de un bloque grande no es un desastre, ni significa que toda la subred esté «sucia». Significa que tiene una dirección que limpiar antes de arrendar. Trate la comprobación como un inventario, no como un veredicto.
Cómo salir de una lista negra
Una inclusión tiene solución, pero el orden de los pasos importa. Corrija primero la causa raíz. Si una dirección figura en una lista porque algo en ella envía spam o se ha visto comprometida, solicitar la exclusión antes de resolverlo solo hará que vuelvan a incluirla, a veces con la retirada en autoservicio desactivada la próxima vez. Y, para que quede claro: la exclusión legítima es gratuita en todas partes. Quien cobra por «eliminar su IP de las listas negras» le está vendiendo algo que puede hacer usted mismo.
Spamhaus. El procedimiento depende de la lista en la que figure:
PBL: autoservicio a través del centro de retirada y, a menudo, se resuelve automáticamente. Solo actúe si gestiona un servidor de correo desde esa dirección.
XBL / CSS: autoservicio a través del Reputation Checker, y una sola solicitud cubre ambas. Resuelva primero el problema de fondo y después solicite la retirada.
SBL: el usuario final no puede solicitar la retirada directamente. El titular registrado (la organización a nombre de la cual están registradas las direcciones) o el ISP responsable debe ponerse en contacto con Spamhaus. Las respuestas suelen ser rápidas, pero la resolución depende de que el problema se haya corregido.
AbuseIPDB. No hay un botón de «exclusión» en el sentido tradicional. La puntuación Confidence of Abuse disminuye con el tiempo a medida que los informes antiguos caducan, de modo que una dirección limpia se recupera por sí sola en un plazo de semanas a meses. Si los informes son inexactos, puede impugnarlos mediante el procedimiento de AbuseIPDB y, si controla la dirección, puede eliminar los informes que haya enviado usted mismo. Las impugnaciones se resuelven antes que esperar a que la puntuación disminuya.
Barracuda BRBL. Envíe la solicitud de retirada en barracudacentral.org/rbl/removal-request con la IP del servidor, un correo de contacto, un número de teléfono y un breve motivo. Las solicitudes se revisan manualmente, y una solicitud que identifica una causa raíz concreta y confirma que se ha corregido se resuelve antes que una genérica. Envíela una vez y espere: reenviarla no acelera el proceso.
Plazos de exclusión de un vistazo:
Base de datos | Vía de retirada | Plazo habitual |
Spamhaus PBL | Autoservicio / automática | De minutos a horas |
Spamhaus XBL / CSS | Autoservicio tras la corrección | Horas |
Spamhaus SBL | Solicitud del ISP / titular registrado | ~24 horas o más, según la resolución |
AbuseIPDB | Disminución de la puntuación o impugnación | Días (impugnación) a semanas/meses (disminución) |
Barracuda BRBL | Solicitud de retirada manual | ~12-24 horas |
Son rangos habituales, no garantías: todos ellos presuponen que el abuso en sí ha cesado realmente.
Cómo prevenir el abuso de IP en bloques arrendados
Comprobar y solicitar exclusiones es trabajo reactivo. Lo ideal es no acabar nunca en una lista, y en un bloque arrendado eso se reduce a una pregunta: ¿qué ocurre cuando un cliente hace algo que no debe?
Si arrienda las direcciones por su cuenta, la respuesta es «se entera cuando el daño a la reputación ya está hecho». Un cliente que envía spam, opera un relay abierto o sufre un compromiso puede hacer que sus direcciones entren en una lista en cuestión de horas, y para cuando usted lo advierte, el valor del bloque ya ha caído. Evitarlo exige un trabajo continuo: verificar a los clientes antes de entregarles un bloque, vigilar los feeds de abusos en tiempo real, reaccionar con la rapidez suficiente para retirar direcciones antes de que se consolide una inclusión y mantener un contacto de abusos que alguien supervise de verdad.
Esta es la parte de la que se ocupa una plataforma de arrendamiento automatizada para que usted no tenga que hacerlo. Cuando un bloque se arrienda a través de IPbnb, los clientes se verifican antes de obtener acceso, las señales de abuso se supervisan de forma continua en distintas fuentes de reputación y el tráfico problemático puede cortarse con rapidez, y no cuando el daño ya se ha extendido; así, es mucho menos probable que el error de un cliente dañe discretamente la reputación de un bloque que usted se ha esforzado por mantener limpio. No elimina las inclusiones existentes ni promete que un bloque nunca pueda ser marcado. Lo que hace es gestionar por usted la exposición diaria a abusos mientras el bloque genera ingresos.
Lista de comprobación de abusos de IP para titulares de bloques
Repásela antes de ofrecer un bloque en arrendamiento o ponerlo a la venta:
Compruebe todas las direcciones en AbuseIPDB con la herramienta Check Block (CIDR) y anote cualquier puntuación superior a 25: AbuseIPDB considera ruido las puntuaciones inferiores.
Haga una consulta en Spamhaus por cada /24 en
check.spamhaus.orgpara detectar inclusiones en SBL, XBL, CSS y PBL.Verifique que no haya proxies ni relays abiertos en el bloque: son la vía más rápida para acabar en listas de exploits y botnets.
Revise los registros de DNS inverso (rDNS) para que las direcciones resuelvan de forma limpia y coherente, como esperan los sistemas de correo.
Confirme el estado de RPKI / ROA para que el origen de enrutamiento sea válido y el bloque no se marque por un comportamiento similar a un secuestro (hijack).
Revise su contacto abuse@ para que los informes lleguen realmente a alguien que pueda actuar.
Documente el estado limpio antes de arrendar: un informe de reputación fechado es un auténtico argumento de venta ante clientes y compradores.
Elija una plataforma con supervisión de abusos integrada para que el bloque siga limpio cuando ya no esté en sus manos.
La demanda de estas direcciones no se está frenando; en todo caso, el agotamiento continuado de IPv4 hace que un bloque limpio y bien documentado valga más, no menos. La reputación marca la diferencia entre un activo que se arrienda a precio completo y otro que se queda sin arrendar.
Ponga a generar ingresos sus bloques limpios
Una comprobación de listas negras lleva cinco minutos. Mantener un bloque limpio durante todo el arrendamiento exige atención constante, y eso es exactamente lo que puede delegar.
Ofrezca sus IP limpias en IPbnb: supervisamos los abusos 24/7 para que usted no tenga que hacerlo. Descubra cuánto vale un bloque limpio: utilice nuestra calculadora de precios para estimar los ingresos por arrendamiento antes de publicar su oferta.




