


IP-Reputationstools & Best Practices 2026: Ihre IPs überwachen, prüfen und schützen
Ihre IP-Reputation ist ein Vertrauenswert, der entscheidet, ob Ihr Traffic durchkommt oder blockiert wird. Hier sind die besten Tools und bewährten Methoden, um sie 2026 im großen Maßstab zu prüfen, zu verbessern und zu überwachen.

Artem Kohanevich
Co-Founder & CEO bei IPbnb
Zuletzt aktualisiert
Inhaltsverzeichnis
Element
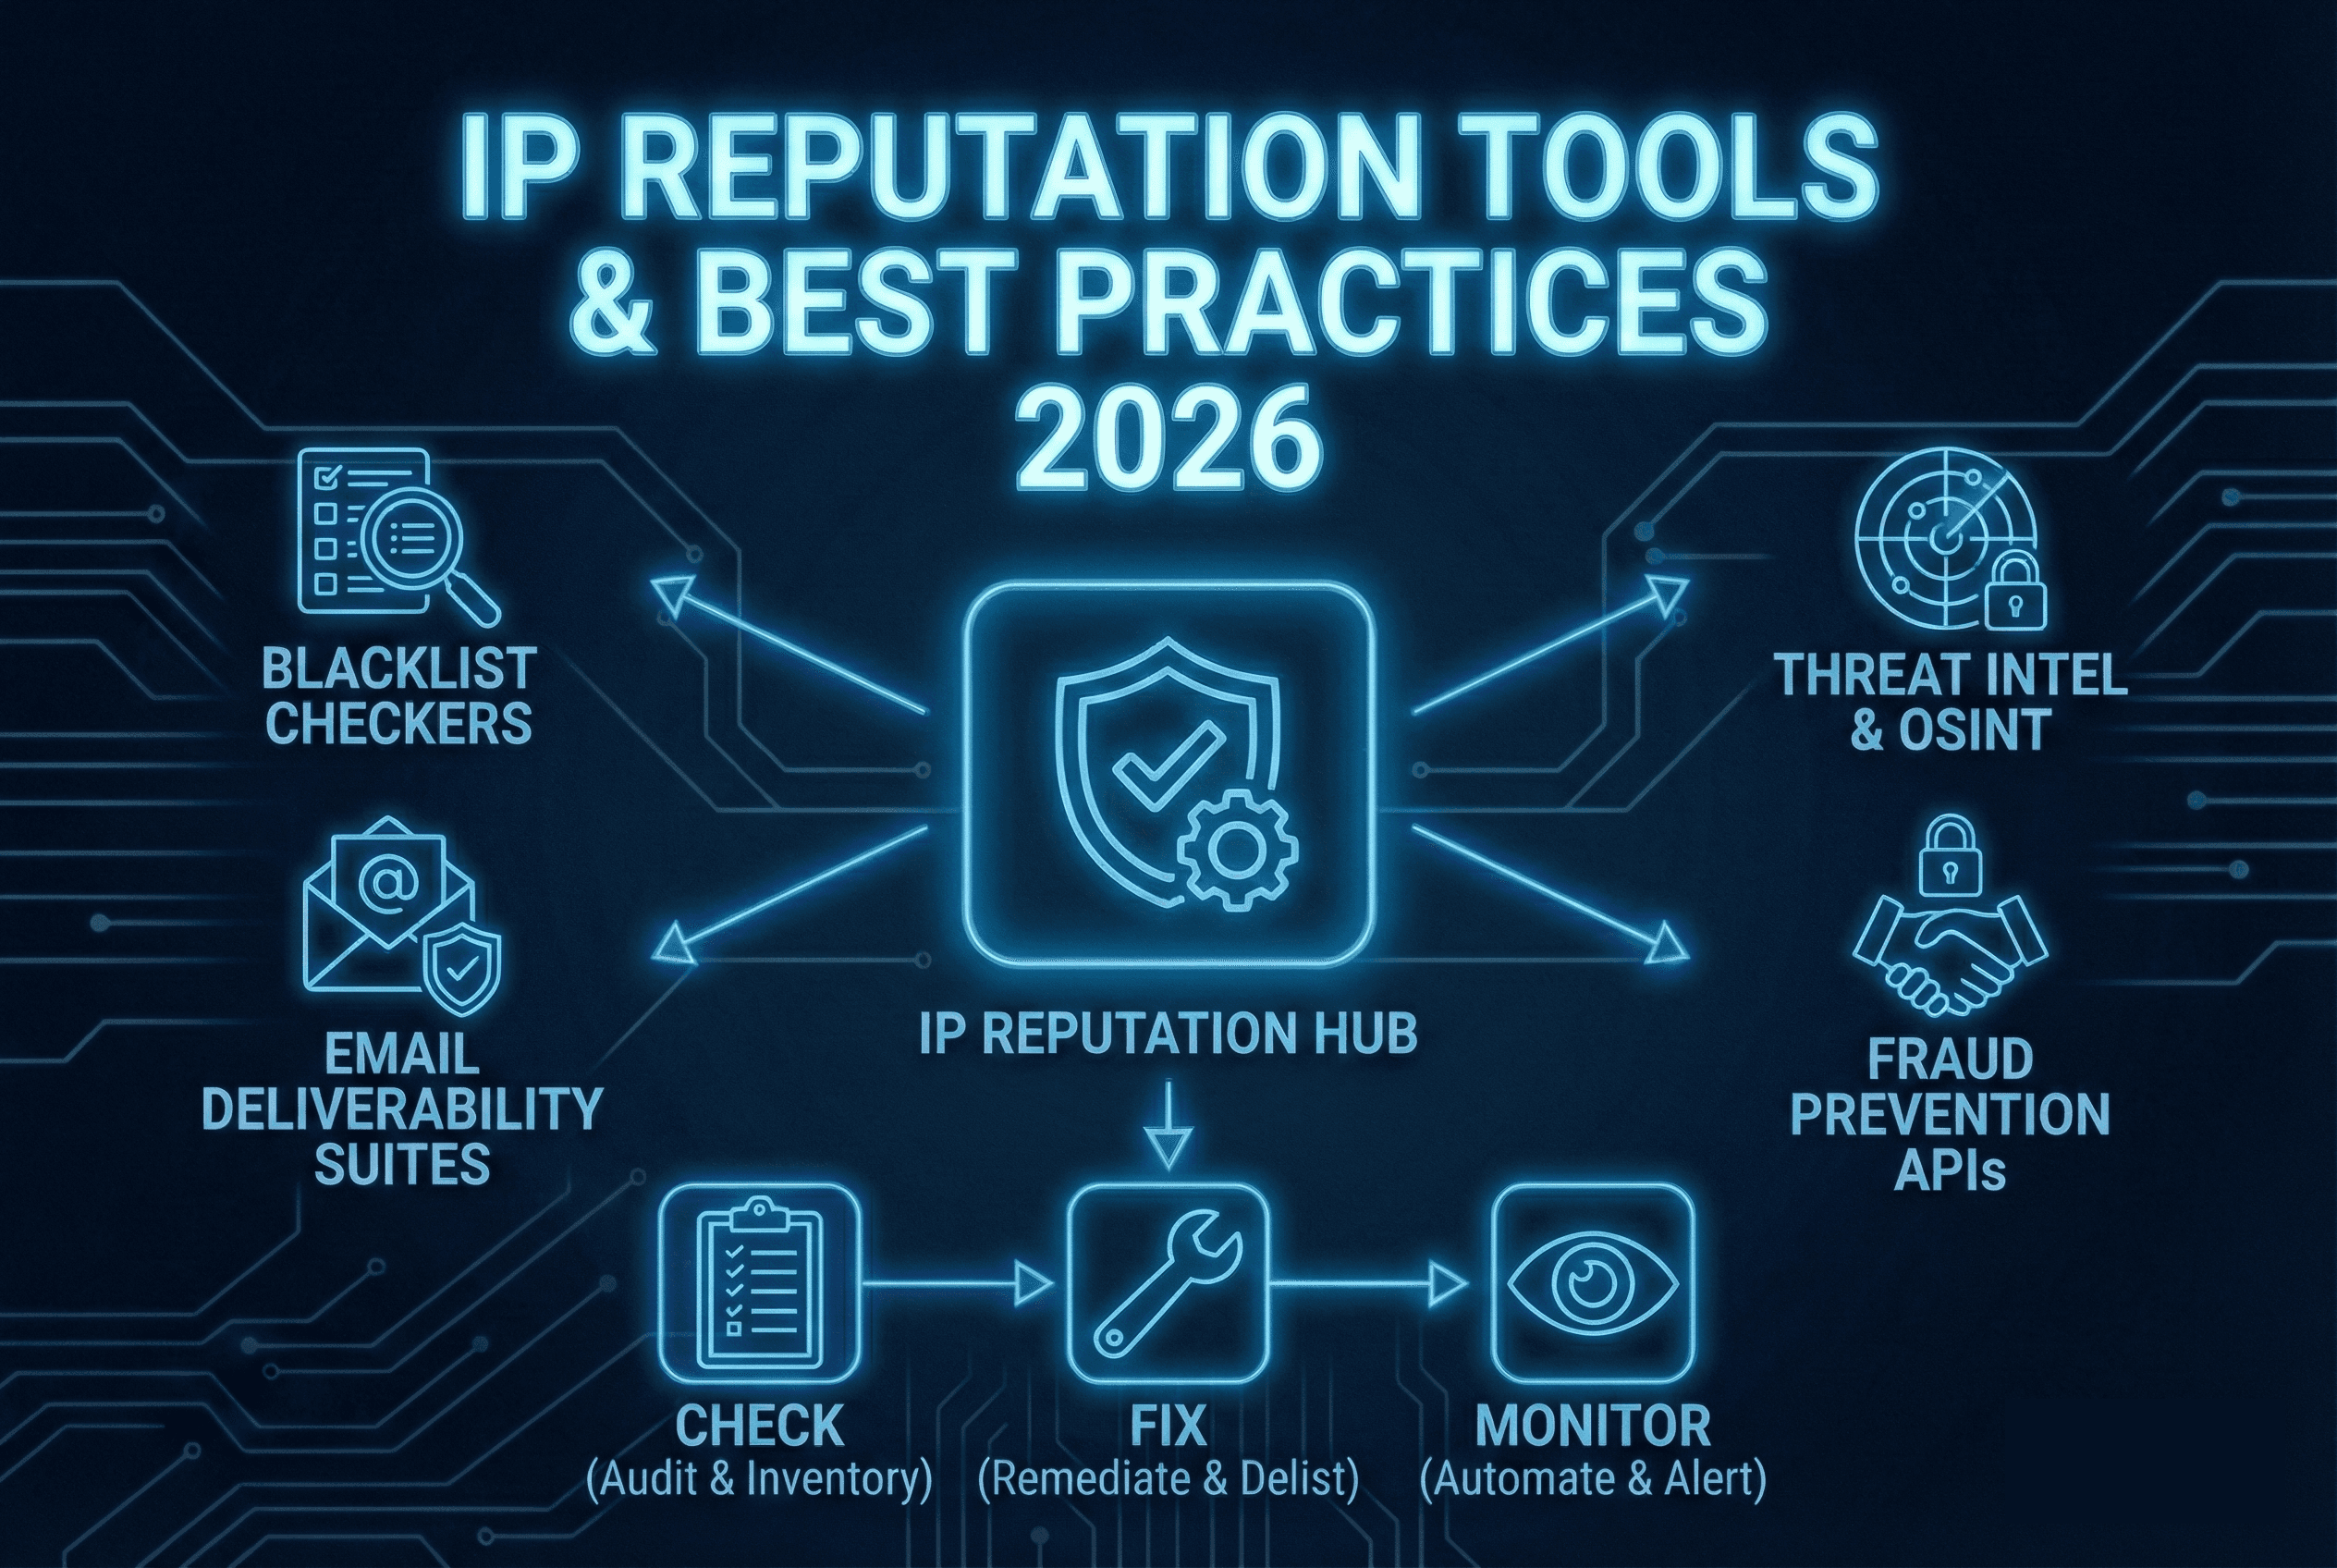
IP-Reputation ist ein Wert, der angibt, ob eine IP-Adresse mit bösartigen Aktivitäten, Spam oder Missbrauch in Verbindung steht – und 2026 funktioniert sie genau wie ein Kredit-Score. Statt darüber zu entscheiden, ob Sie einen Kredit bekommen, entscheidet sie, ob Ihre E-Mails im Posteingang landen, Ihre API-Anfragen durchgehen oder Ihr Traffic als verdächtig markiert wird.
Darum geht es: Eine schlechte IP-Reputation bedeutet blockierte E-Mails, abgelehnte API-Aufrufe, schlechtere CDN-Performance und Betrugserkennungssysteme, die Ihren legitimen Traffic wie eine Bedrohung behandeln. Und die Folgen breiten sich schnell aus – eine einzige kompromittierte IP kann Ihre gesamte Infrastruktur in Mitleidenschaft ziehen.
Das Umfeld ist rauer geworden. Cyberangriffe erreichen Rekordniveaus und zwingen Mailbox-Anbieter, ihre Filterregeln zu verschärfen. Regulierer prüfen Datenflüsse genauer denn je. Gleichzeitig setzen Unternehmen zunehmend auf IP-Pools Dritter – über Proxys und IPv4-Leasing – und schaffen damit neue Schwachstellen, die sie nicht vollständig kontrollieren.
Nutzen Sie bei der Bewertung von Anbietern unsere 10-Punkte-Checkliste für den Anbietervergleich.
Ob Sie IP-Adressen verkaufen oder verleasen möchten: Ihre IP-Reputation entscheidet, ob Ihr Traffic als vertrauenswürdig gilt oder blockiert wird – oft noch bevor er sein Ziel erreicht. Regelmäßige Prüfungen der IP-Reputation sind keine Option mehr, sondern grundlegende Infrastrukturhygiene.
Was ist IP-Reputation und warum ist sie 2026 wichtig?
Die Reputation Ihrer IP-Adresse ist ein Vertrauenswert, der bestimmt, ob Ihr Traffic durchkommt oder blockiert wird. Jedes Mal, wenn Ihre IP eine E-Mail sendet, eine API-Anfrage stellt oder Traffic routet, prüfen die empfangenden Systeme diesen Wert, um zu entscheiden: legitim oder Bedrohung?
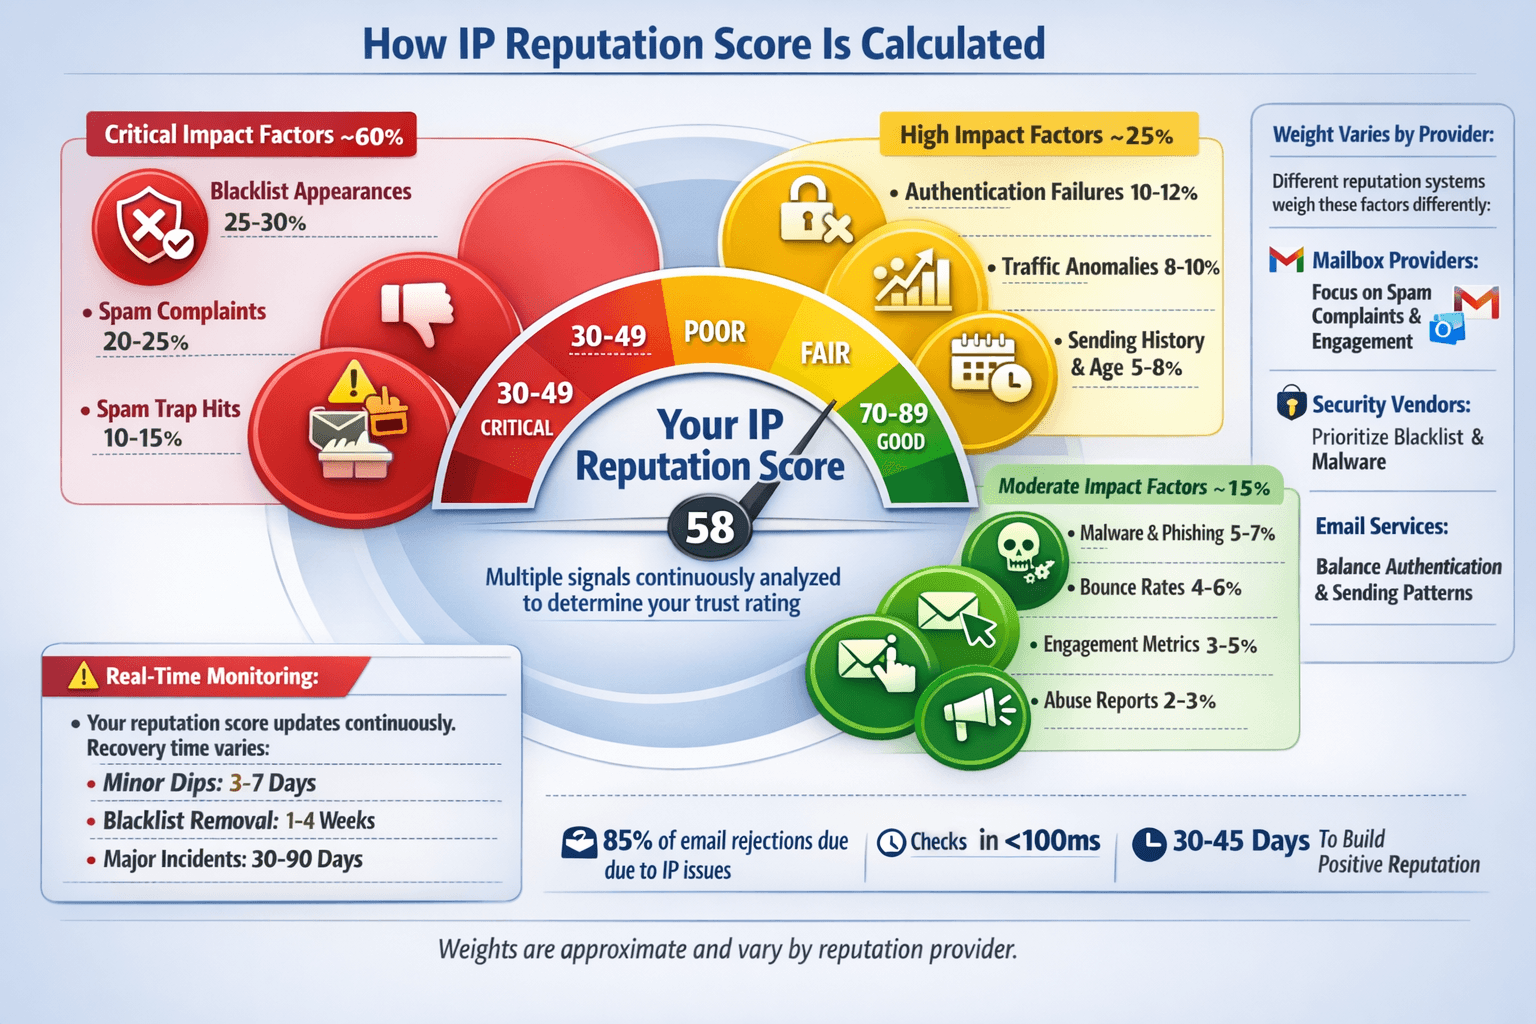
Stellen Sie sich das als ständig aktualisierte Hintergrundprüfung vor. Sicherheitssysteme, Mailbox-Anbieter und Netzbetreiber überwachen Dutzende Verhaltenssignale, um Ihren IP-Reputationswert zu berechnen:
Spam-Beschwerden und Treffer in Spam-Fallen
Einträge in großen Reputationsdatenbanken (Blacklists)
Auffälligkeiten im Traffic-Volumen, die auf Botnet-Aktivität hindeuten
Verbreitung von Malware oder Phishing-Versuche
Authentifizierungsfehler (SPF, DKIM, DMARC bei E-Mail)
Missbrauchsmeldungen von Nutzern oder Sicherheitsanbietern
IP-Reputation vs. Domain-Reputation: Was ist der Unterschied?
Die IP-Reputation bewertet Ihre Infrastruktur – den Server, der tatsächlich Traffic sendet. Die Domain-Reputation bewertet Ihre Markenidentität – die Domain in Ihrer E-Mail oder URL. Für Versender großer E-Mail-Volumen ist die IP-Reputation oft wichtiger. Bei Web-Traffic und API-Anfragen hat die IP-Reputation in der Regel Vorrang, da sich Domains leicht fälschen lassen, Infrastrukturmuster hingegen kaum.
Warum das Sicherheitsrisiko einer schlechten IP-Reputation 2026 Ihr gesamtes Geschäft betrifft:
E-Mail & Transaktionsnachrichten: Die Zustellbarkeit sinkt, Kundenkommunikation scheitert
API-Authentifizierung: Rate Limiting greift, legitime Anfragen werden abgelehnt
Fintech & Zahlungen: Betrugssysteme markieren Transaktionen, die Zahl der Fehlalarme steigt
Gaming-Plattformen: Spieler haben Login-Probleme, der DDoS-Schutz blockiert legitimen Traffic
Proxy- & VPN-Dienste: Die Servicequalität leidet, weil Netze Ihre IPs auf Blacklists setzen
IPv4-Leasing: Das Monetarisierungspotenzial des Portfolios bricht ein, wenn IPs Reputationsschäden haben
Monetarisieren Sie Ihre IPv4-Adressen über eine Plattform, die die Reputation Ihres Vermögenswerts schützt.
Arten von IP-Reputationstools (und wann Sie welche nutzen)
IP-Reputationstools sind keine Einheitslösung. Jede Kategorie erfüllt bestimmte Anforderungen, und wer die Unterschiede kennt, baut eine wirksame Monitoring-Strategie auf, ohne in redundanten Plattformen zu versinken.
Lookup- & Blacklist-Checker
Tools: Spamhaus, MXToolbox, EasyDMARC, Cisco Talos, AbuseIPDB, VirusTotal, IPQualityScore
Sie liefern sofortige Reputationsprüfungen und den Blacklist-Status für einzelne Adressen. Ideal zur Fehlersuche bei Zustellproblemen, zur Prüfung neuer Infrastruktur oder zur Untersuchung verdächtiger IPs.
Am besten für: Stichproben, Untersuchung von Vorfällen, Onboarding von IPs Dritter
Einschränkung: Von Natur aus reaktiv – Sie müssen daran denken zu prüfen. Den meisten fehlt automatisiertes Monitoring, sofern Sie nicht ihre IP-Reputations-API integrieren.
Profi-Tipp: Nutzen Sie Tools für Massenprüfungen, wenn Sie ganze IP-Bereiche oder Proxy-Pools auditieren.
E-Mail-Zustellbarkeits-Suites
Tools: Google Postmaster Tools, Microsoft SNDS (Smart Network Data Services), ESP-Dashboards (SendGrid, Mailgun, Amazon SES), Plattformen zum Monitoring des IP-Warm-ups
Diese Tools zur Prüfung der E-Mail-IP-Reputation konzentrieren sich ausschließlich auf Kennzahlen der Absenderreputation: Inbox-Platzierungsraten, Spam-Beschwerden, Authentifizierungsfehler und Engagement-Muster.
Am besten für: Versender großer E-Mail-Volumen, Marketingteams, Transaktions-E-Mail-Betrieb
Einschränkung: Nur E-Mail – keine Hilfe bei API-Traffic, Web-Reputation oder Betrugserkennung
Wichtige Erkenntnis: Ihr ESP-Dashboard zeigt dessen Sicht auf Ihre Reputation; die Postmaster Tools zeigen, wie Gmail Sie sieht. Sie brauchen beide Perspektiven.
Threat-Intelligence- & OSINT-Tools
Tools: Cisco Talos Intelligence, GreyNoise, VirusTotal, AlienVault OTX, abuse.ch, SANS ISC
Sie bündeln globale Angriffsmuster, Malware-Verbreitungsnetze und Missbrauchsaktivitäten. Sie pflegen umfassende IP-Reputationslisten, die in Echtzeit aus Honeypots, Sicherheitssensoren und Community-Meldungen aktualisiert werden.
Am besten für: Sicherheitsteams, SOC-Betrieb, proaktives Blockieren von Bedrohungen
Einschränkung: Fehlalarme kommen vor – IPs von Shared Hosting oder NAT können zu Unrecht markiert werden
Anwendungsfall: Verdächtige IPs vor dem Blockieren mit mehreren Threat-Feeds abgleichen
Risikobewertungs- & Betrugspräventions-APIs
Tools: IPQualityScore, IPQS, MaxMind minFraud, IPHub, IPinfo
Sie liefern Reputationswerte in Echtzeit während laufender Nutzerinteraktionen – bei Registrierungen, Logins, Checkouts und Formularübermittlungen. Sie analysieren Dutzende Signale (Proxy-Erkennung, Konsistenz der Geolokalisierung, Missbrauchshistorie) und liefern in Millisekunden verwertbare Risikowerte.
Am besten für: E-Commerce-Plattformen, Fintech, Gaming, SaaS-Plattformen im Kampf gegen Betrug
Einschränkung: Erfordert technische Integration und laufendes Feintuning der Schwellenwerte, um Sicherheit und Nutzererlebnis auszubalancieren
Wichtig: Zu aggressive Bewertungen blockieren legitime VPN-Nutzer und Reisende
Internes Monitoring & Logging
Tools: SIEM-Plattformen (Splunk, Elasticsearch), Log-Aggregatoren, eigene Dashboards, Webhook-Integrationen
Hier werden externe IP-Reputationsdaten mit Ihren internen Ereignisprotokollen verknüpft – fehlgeschlagene Logins, verdächtige Transaktionen, Traffic-Spitzen. Der wirkungsvollste Ansatz, weil er den vollständigen Kontext liefert.
Am besten für: Sicherheitsteams in Unternehmen, große Betriebe mit Audit-Anforderungen
Einschränkung: Erfordert technische Ressourcen für Aufbau und Pflege
Umsetzungstipp: Leiten Sie zunächst die Ergebnisse der IP-Reputations-API in Ihr bestehendes SIEM, statt alles neu aufzubauen
Vergleichstabelle: Welche Tool-Art brauchen Sie?
Tool-Art | Hauptanwendung | Am besten für | Aktualisierung | Technische Komplexität |
|---|---|---|---|---|
Lookup- & Blacklist-Checker | Stichproben, Fehlersuche | Alle Nutzer | Bei Bedarf | Gering |
E-Mail-Zustellbarkeits-Suites | Monitoring der Absenderreputation | E-Mail-Marketer, ESPs | Täglich/Echtzeit | Gering bis mittel |
Threat-Intelligence-Feeds | Sicherheitsabwehr, Blockieren | Sicherheitsteams, SOCs | Echtzeit | Mittel |
Betrugspräventions-APIs | Risikobewertung von Transaktionen | E-Commerce, Fintech | Echtzeit | Mittel bis hoch |
Interne SIEM-Integration | Umfassende Transparenz | Großunternehmen | Kontinuierlich | Hoch |
Sie möchten einen bestimmten Block prüfen? Lesen Sie unseren Leitfaden zum Abuse-Check.
Ihren Tool-Stack aufbauen: Ein praktischer Ansatz
Minimal-Setup (kleine Unternehmen):
1 Blacklist-Checker zur Fehlersuche (MXToolbox oder Spamhaus)
Google Postmaster Tools, wenn Sie E-Mails versenden
Das integrierte Reputations-Dashboard Ihres ESP
Mittelständische Betriebe:
Automatisiertes Monitoring per IP-Reputations-API ergänzen (wöchentliche Scans Ihrer IP-Bereiche)
1–2 Threat-Intelligence-Feeds integrieren
Alarmschwellen in Ihrem ESP einrichten
Großunternehmen/Hochrisiko-Umgebungen:
Vollständige SIEM-Integration mit mehreren Reputations-Feeds
Betrugspräventions-API in Echtzeit für Nutzerinteraktionen
Eigenes Dashboard für das IP-Reputations-Monitoring
Automatisierte Reaktionsabläufe bei Reputationsvorfällen
Kostenlose Tools zur Prüfung der IP-Reputation
Für einen aussagekräftigen Einblick in Ihre IP-Reputation brauchen Sie kein kostenpflichtiges Abo. Die folgenden Tools bieten kostenlose Stufen, die die wesentlichen Prüfungen für die meisten kleinen und mittleren Betriebe abdecken.
Um Ihren IP-Reputationswert zu prüfen, nutzen Sie zunächst diese kostenlosen Optionen – sie decken den Großteil dessen ab, was die meisten Versender und Netzbetreiber brauchen:
Spamhaus
Der Branchenstandard für E-Mail-Reputation. Die Blocklisten (SBL, XBL, PBL) beeinflussen die Zustellbarkeit bei großen Mailbox-Anbietern weltweit direkt. Die IP-Reputationsdaten von Spamhaus umfassen Spam-Quellen, Malware-Verbreitung und kompromittierte Systeme. Prüfen Sie hier zuerst, wenn Sie Zustellprobleme diagnostizieren.
Einschränkung: Vor allem auf E-Mail ausgerichtet; weniger nützlich für API-Traffic oder Web-Reputation.
MXToolbox
Der benutzerfreundlichste Weg, die IP-Reputation gleichzeitig auf über 100 Blacklists zu prüfen. Über Reputationsprüfungen hinaus testet es DNS-Konfiguration, E-Mail-Authentifizierung und Serverzustand. Ideal, um technische Probleme nicht-technischen Stakeholdern zu erklären – das Dashboard ist intuitiv und visuell.
Kostenlose Stufe: Einfache Abfragen
Kostenpflichtige Stufen: Kontinuierliches Monitoring, automatische Benachrichtigungen, Verlaufsdaten
Cisco Talos Intelligence
Geht weit über E-Mail hinaus und deckt Malware, Phishing, Botnets, DDoS-Quellen und Angriffsmuster ab. Die IP-Reputationsdaten von Talos speisen Cisco-Sicherheitsprodukte und Dutzende Plattformen Dritter. Sicherheitsteams nutzen sie für Bedrohungskontext und Zuordnung von Akteuren – um nicht nur zu verstehen, dass eine IP bösartig ist, sondern auch warum und wer dahintersteckt.
Besondere Stärke: Historische Angriffsdaten und Profile von Bedrohungsakteuren
AbuseIPDB
Community-basierte Missbrauchsmeldungen von Systemadministratoren weltweit. Besonders stark bei der Erkennung von Brute-Force-Angriffen, Schwachstellenscans, DDoS-Quellen und bösartigen Bots, die klassische Spamfilter übersehen. Jeder kann Meldungen beitragen und AbuseIPDB-Reputationsprüfungen kostenlos durchführen – quasi ein Wikipedia für IP-Missbrauch.
Einsatz bei: Untersuchung verdächtiger Login-Versuche, SSH-Angriffe oder Web-Scraping
API verfügbar: Für automatisierte Blockier-Workflows
VirusTotal
Bündelt IP-Reputationsdaten von über 70 Sicherheitsanbietern in einer gemeinsamen Gesamtansicht. Eine einzige VirusTotal-Prüfung zeigt, wie Kaspersky, Fortinet, Sophos und Dutzende andere dieselbe Adresse einstufen. Unverzichtbar, um verdächtige IPs zu recherchieren und abweichende Einstufungen der Anbieter zu verstehen.
Kostenlose Stufe: Abfragen über die Weboberfläche
API: Automatisierte Prüfungen in großem Umfang
Profi-Tipp: Markieren nur 1–2 Anbieter eine IP, handelt es sich wahrscheinlich um einen Fehlalarm; bei 10+ Anbietern liegt vermutlich eine echte Bedrohung vor
Google Postmaster Tools
Direkter Einblick, wie Gmail Ihre Absenderreputation bewertet. Zeigt Spam-Beschwerderaten, IP-Reputationswerte, Domain-Reputation, Authentifizierungsstatus und Verschlüsselungskennzahlen – jeweils spezifisch für Ihre Zustellung an Gmail.
Voraussetzungen: Domain-Verifizierung
Kosten: Kostenlos
Kritische Kennzahl: Liegt Ihre Spam-Rate über 0,3 %, müssen Sie mit Zustellproblemen rechnen
Microsoft SNDS (Smart Network Data Services)
Das Microsoft-Pendant für Outlook.com, Hotmail und Office 365. Zeigt Ihre Absenderreputation mit farbcodiertem Status (grün/gelb/rot) und liefert Daten zu Spam-Fallen-Treffern, Beschwerderaten und Volumenmustern.
Voraussetzungen: IP-Verifizierung
Einschränkung: Deckt nur Microsoft-Dienste ab, keine anderen Mailbox-Anbieter.
IPQualityScore (IPQS)
Betrugserkennungs-API in Echtzeit, die IPs während laufender Interaktionen bewertet – Registrierungen, Logins, Checkout, Formularübermittlungen. Analysiert Proxy-Nutzung, VPN-Erkennung, Konsistenz der Geolokalisierung, aktuelle Missbrauchshistorie und Dutzende Verhaltenssignale. Liefert verwertbare Risikowerte in unter 100 Millisekunden.
Die IPQualityScore-Prüfung umfasst: Fraud Score (0–100), Proxy-/VPN-Erkennung, Missbrauchsgeschwindigkeit, Bot-Wahrscheinlichkeit
Am besten für: E-Commerce, Fintech, Gaming-Plattformen, SaaS zur Verhinderung von Kontomissbrauch
Preise: Skalieren mit dem Volumen; günstige Einstiegsstufe für wachsende Plattformen
Wichtiges Feintuning: Balance zwischen Sicherheit und Nutzererlebnis – aggressive Schwellenwerte blockieren legitime VPN-Nutzer und Reisende
Ähnliche Alternativen: MaxMind minFraud, IPHub, Spur, IPinfo
Integrationspunkt: Webhook- oder API-Aufruf an kritischen Kontaktpunkten mit Nutzern
Grenzen der kostenlosen Stufen: nur manuelle Abfragen (kein automatisiertes Monitoring), begrenzte API-Kontingente und keine historischen Trenddaten. Für kontinuierliches Reputations-Monitoring großer IP-Bereiche brauchen Sie einen kostenpflichtigen Plan oder eine API-Integration. In den folgenden Abschnitten sehen Sie, wo kostenlose Tools an ihre Grenzen stoßen.
Kostenlose IP-Reputations-APIs
Für Teams, die Reputationsprüfungen automatisieren statt manuell durchführen wollen, bieten mehrere Anbieter kostenlose API-Stufen mit brauchbaren Kontingenten:
AbuseIPDB API – die kostenlose Stufe erlaubt 1.000 Abfragen pro Tag. Liefert einen Abuse Confidence Score (0–100), Nutzungsart, ISP und die Zahl aktueller Meldungen. Ideal für automatisierte Blockier-Workflows und SIEM-Integration. Dokumentation unter docs.abuseipdb.com.
IPQualityScore API – die kostenlose Stufe umfasst 5.000 Anfragen pro Monat. Liefert Fraud Score, Proxy-/VPN-Erkennung, Bot-Wahrscheinlichkeit und Missbrauchsgeschwindigkeit. Gut geeignet zur Betrugsprävention bei Registrierung und Login.
VirusTotal API – die kostenlose Stufe erlaubt 4 Abfragen pro Minute und 500 pro Tag. Liefert ein Gesamturteil von über 70 Anbietern. Am besten zur Anreicherung von Sicherheitsuntersuchungen statt für Massenscreenings.
Spamhaus DQS (Data Query Service) – begrenzte kostenlose Stufe für geringe Abfragevolumen. Für den Unternehmenseinsatz ist eine kostenpflichtige Lizenz nötig, einzelne Betreiber und kleine Teams können die wichtigsten Blocklisten aber kostenlos per DNS abfragen.
Wenn kostenlose API-Stufen nicht reichen: Wenn Sie täglich mehr als einige Tausend IPs prüfen, Betrugsbewertungen in Echtzeit im großen Maßstab durchführen oder SLA-gestützte Verfügbarkeitsgarantien brauchen, benötigen Sie einen kostenpflichtigen API-Plan. Die meisten Anbieter haben günstige Einstiegsstufen – IPQualityScore beginnt für höhere Volumen bei unter $20/Monat.
Ihren Reputations-Monitoring-Stack aufbauen
Hier beginnen (braucht jeder):
Spamhaus als Basis für die E-Mail-Reputation
MXToolbox für schnelle Prüfungen über mehrere Listen
Google Postmaster Tools, wenn Sie nennenswerte E-Mail-Volumen versenden
Ergänzen für Security Operations:
Cisco Talos für Threat Intelligence
AbuseIPDB für Missbrauchsdaten aus der Community
GreyNoise, um Hintergrundrauschen von echten Bedrohungen zu trennen
Ergänzen für Betrugsprävention:
IPQualityScore oder eine ähnliche API für Bewertungen in Echtzeit
VirusTotal zur Untersuchung verdächtiger Nutzer
Ergänzen für Compliance/Großunternehmen:
EasyDMARC für das Monitoring der Authentifizierung
AlienVault OTX für Threat-Intelligence-Feeds
Microsoft SNDS, wenn Sie an Outlook-/Office-365-Nutzer versenden
Das ist kein umfassender Test – es ist Ihr praktischer Ausgangspunkt. Die meisten Organisationen brauchen 3–5 Tools aus dieser Liste, nicht alle. Wählen Sie nach Ihrem Hauptanwendungsfall: E-Mail-Zustellung, Sicherheitsabwehr oder Betrugsprävention.
So prüfen Sie Ihre IP-Reputation (Schritt für Schritt)
Die Prüfung Ihrer IP-Reputation ist keine einmalige Aufgabe – sie ist ein systematisches Audit Ihrer gesamten Infrastruktur. So gehen Sie vor, egal ob Sie eine einzelne IP oder Hunderte verwalten.
Schritt 1: Erfassen Sie Ihre IP-Infrastruktur
Bevor Sie die IP-Reputation prüfen können, müssen Sie wissen, was Sie haben. Dokumentieren Sie jede IP-Adresse, die Ihre Organisation nutzt:
Dedizierte IPs für den E-Mail-Versand
Shared-Hosting-IPs (prüfen Sie, mit wem Sie sie teilen)
Proxy- und VPN-Endpunkte
Geleaste IPv4-Bereiche (besonders wichtig, wenn Sie IP-Adressen monetarisieren)
Entwicklungs- und Testinfrastruktur
Hochrisiko-Workloads (nutzergenerierte Inhalte, öffentliche APIs, Gaming-Server)
Ordnen Sie jede IP nach Zweck und geschäftlicher Bedeutung ein. So übersehen Sie bei der Prüfung der IP-Reputation keine kritische Infrastruktur.
Profi-Tipp: Nutzen Sie für Massenprüfungen großer Bereiche Tools mit CSV-Upload oder API-Integration, statt IPs einzeln zu prüfen.
Schritt 2: Führen Sie zentrale Blacklist- und Lookup-Prüfungen durch
Um Ihren IP-Reputationswert zu prüfen, nutzen Sie IP-Reputations-Checker wie diese:
Spamhaus (der Goldstandard für E-Mail)
MXToolbox Multi-RBL-Checker (prüft über 100 Listen auf einmal)
Cisco Talos Reputationsabfrage
AbuseIPDB Reputationsprüfung
IPQualityScore Betrugsbewertung
So sieht „gut“ aus: Keine Blacklist-Einträge, keine Missbrauchsmeldungen, neutrale bis positive Reputationswerte
Warnsignale: Jeder Blacklist-Eintrag, mehrere Missbrauchsmeldungen oder Fraud Scores über 75/100
Wenn Sie Einträge finden: keine Panik – aber auch nicht ignorieren. Dokumentieren Sie, welche Listen Sie markiert haben und warum (Spam, Malware, Scanning usw.).
Schritt 3: Prüfen Sie die E-Mail-Absenderreputation (falls zutreffend)
Prüfen Sie für alle IPs, die E-Mails versenden, Ihren Status bei den Mailbox-Anbietern, auf die es wirklich ankommt:
Google Postmaster Tools
Spam-Beschwerderate prüfen (sollte <0,1 % liegen)
IP-Reputationsbewertung prüfen (Ziel: „High“ oder „Medium“)
Domain-Reputation und Erfolgsquoten der Authentifizierung prüfen
Microsoft SNDS
Farbcodierten Status prüfen (grün = gut, gelb = beobachten, rot = Problem)
Beschwerderaten und Spam-Fallen-Treffer prüfen
Kennzahlen zur Datenqualität überwachen
Ihr ESP-Dashboard (SendGrid, Mailgun, Amazon SES usw.)
Bounce-Raten prüfen (unter 5 % halten)
Beschwerderaten prüfen (unter 0,1 % ist gesund)
Zustellmuster auf Konsistenz überwachen
So sieht „gut“ aus: Spam-Raten unter 0,1 %, Reputationsbewertungen „High“ oder „Good“, konstante Zustellvolumen, grüner Status in SNDS
Warnsignale: Spam-Rate über 0,3 %, Reputationswerte „Low“ oder „Bad“, gelber/roter SNDS-Status, plötzliche Volumeneinbrüche
Schritt 4: Prüfen Sie Threat-Intelligence- und OSINT-Feeds
Fragen Sie sicherheitsorientierte Reputationsquellen ab, um zu sehen, ob Ihre IPs in Angriffsdatenbanken auftauchen:
GreyNoise-Reputationsabfrage
Zeigt, ob Ihre IP das Internet massenhaft scannt (Hintergrundrauschen) oder in gezielten Angriffen auftaucht. Saubere Infrastruktur sollte hier gar nicht erscheinen.
VirusTotal-IP-Reputation
Prüfen Sie, wie über 70 Sicherheitsanbieter Ihre Adresse einstufen. Markieren Sie mehr als 3–5 Anbieter, untersuchen Sie das sofort.
AlienVault OTX
Suchen Sie Ihre IPs in Threat-Intelligence-Indikatoren. Jeder Treffer deutet darauf hin, dass Ihre Infrastruktur kompromittiert oder missbraucht wurde.
So sieht „gut“ aus: Keine Einträge in GreyNoise, keine Markierungen durch Anbieter in VirusTotal, keine IOCs in OTX
Warnsignale: Einstufung als bösartiger Scanner, 5+ Erkennungen durch Anbieter, Verbindung zu Malware-Kampagnen oder Botnets
Schritt 5: Gleichen Sie mit internen Logs ab
Externe Reputationsprüfungen zeigen, wie die Welt Sie sieht. Interne Logs zeigen, warum. Gleichen Sie Ihre Ergebnisse ab mit:
E-Mail-Bounce-Logs (Hard Bounces deuten auf Probleme mit der Listenqualität hin)
Spam-Beschwerden (schon eine einzige Beschwerde kann der Reputation schaden)
Missbrauchstickets oder Sicherheitsvorfällen (Kundenmeldungen über Spam von Ihren IPs)
Betrugsversuchen und blockierten Transaktionen (Missbrauchsmuster)
Auffälligkeiten im Traffic-Volumen (plötzliche Spitzen deuten auf eine Kompromittierung hin)
Wichtige Erkenntnis: Saubere externe Reputation, aber viele interne Missbrauchsmeldungen? Dann haben Sie eine Monitoring-Lücke – der Missbrauch findet statt, wurde extern aber noch nicht erkannt. Beheben Sie das, bevor es Ihre öffentliche Reputation trifft.
Widersprüchliche Szenarien:
Externe Blacklist-Einträge, aber saubere interne Logs → Problem mit geteilter IP oder Fehlalarm
Saubere externe Reputation, aber interne Spam-Beschwerden → Frühwarnsignal; jetzt handeln
Externe und interne Probleme → Aktive Kompromittierung oder Richtlinienverstoß
Schritt 6: Dokumentieren Sie die Ergebnisse und priorisieren Sie die Behebung
Erstellen Sie für jede IP eine einfache dreistufige Einordnung:
Gesund (weiter überwachen)
Keine Blacklist-Einträge
Keine Missbrauchsmeldungen
Gute Reputationswerte in allen Tools
Maßnahme: Basiskennzahlen dokumentieren; vierteljährliche Nachprüfungen einplanen
Gefährdet (verstärktes Monitoring erforderlich)
Kleinere Markierungen (1–2 Erkennungen durch Anbieter, alte gelöschte Einträge)
Grenzwertige Scores (65–75 auf Betrugsskalen)
Kürzlich gestiegene Beschwerderaten
Maßnahme: Wöchentliche Prüfungen; Ursachen untersuchen; strengere Versandrichtlinien einführen
Kompromittiert (sofortiges Handeln erforderlich)
Aktive Einträge auf großen RBLs
Mehrere Erkennungen durch Sicherheitsanbieter
Bestätigter Missbrauch oder Malware-Verbreitung
Hohe Fraud Scores (>85)
Maßnahme: Sofort isolieren; forensische Untersuchung; Delisting-Anträge; Plan zur Behebung
Priorisierungsrahmen:
Zuerst kompromittierte IPs beheben (sie schaden dem Geschäftsbetrieb aktiv)
Gefährdete IPs untersuchen (verhindern, dass sie kompromittiert werden)
Gesunde IPs pflegen (gute Infrastruktur nicht verkommen lassen)
Dokumentationsvorlage:
IP: [Adresse]
Zweck: [E-Mail/API/Proxy/usw.]
Status: [Gesund/Gefährdet/Kompromittiert]
Gefundene Probleme: [konkrete Probleme]
Auswirkung: [betroffene Services]
Maßnahmenplan: [Schritte zur Behebung]
Verantwortlich: [zuständiges Team]
Nächste Prüfung: [Datum]
Dieser systematische Ansatz stellt sicher, dass nichts durchs Raster fällt. Die meisten Reputationsprobleme lassen sich beheben, wenn sie früh erkannt werden – entscheidend ist regelmäßiges, strukturiertes Monitoring.
Kontinuierliches IP-Reputations-Monitoring
Einmalige Prüfungen finden Probleme, die bereits bestehen. Kontinuierliches IP-Reputations-Monitoring erkennt sie, bevor sie Ihr Geschäft beeinträchtigen.
Der Unterschied ist erheblich: Ein Blacklist-Eintrag, der zwei Wochen unentdeckt bleibt, bedeutet zwei Wochen fehlgeschlagene E-Mail-Zustellung, abgelehnte API-Aufrufe oder eingeschränkten Service für Ihre Kunden. Mit 24/7-Monitoring und automatischen Benachrichtigungen löst derselbe Eintrag innerhalb von Minuten eine Reaktion aus.
Was kontinuierliches Monitoring abdeckt, das manuelle Prüfungen übersehen:
Neue Blacklist-Einträge – Ihre IP kann jederzeit gelistet werden, auch nachts oder am Wochenende. Automatisierte tägliche oder stündliche Prüfungen mit sofortigen Benachrichtigungen schließen diese Lücke.
Schleichende Verschlechterung des Reputationswerts – ein allmählicher Rückgang geht oft einem harten Blacklist-Eintrag voraus. Trend-Monitoring erkennt die Entwicklung, bevor sie zur Krise wird.
Veränderungen auf Subnetzebene – wird eine benachbarte IP in Ihrem /24 gelistet, kann das Ihren gesamten Bereich betreffen. Monitoring auf Subnetzebene statt nur einzelner IPs erkennt das früh.
Sprunghaft steigende Missbrauchsmeldungen – ein plötzlicher Anstieg von Meldungen gegen Ihre IPs ist ein Frühwarnsignal für Kompromittierung oder Missbrauch. Echtzeit-Feeds erkennen diese Spitzen, bevor sie auf großen Blacklists erscheinen.
Für IPv4-Leasinggeber ist kontinuierliches Monitoring besonders wichtig. Sie kontrollieren nicht, wie Mieter Ihre IPs nutzen – das Monitoring Ihrer angebotenen Bereiche durch die Plattform liefert die Transparenz, die Sie selbst nicht aufbauen können. IPbnb überwacht jeden angebotenen Block täglich und benachrichtigt Eigentümer im Rahmen des Standard-Leasingprozesses über Reputationsänderungen.
Empfohlener Monitoring-Rhythmus:
Kritische IPs für den E-Mail-Versand: tägliche automatisierte Prüfungen, sofortige Benachrichtigung bei jedem Blacklist-Eintrag
Produktive API- und Web-Infrastruktur: tägliche Prüfungen, wöchentliche manuelle Durchsicht
Geleaste oder Proxy-IP-Bereiche: tägliches Monitoring auf Plattformebene; wöchentliche Durchsicht durch den Eigentümer
Entwicklungs- und Niedrigrisiko-IPs: wöchentliche automatisierte Prüfungen, monatliche Durchsicht
IP-Reputationsmanagement: Mehr als Tools
Tools zeigen Ihnen, wo Sie stehen. IP-Reputationsmanagement ist das, was Sie daraus machen – und der wirksamste Ansatz ist proaktiv, nicht reaktiv.
Die meisten Reputationsschäden lassen sich vermeiden. Sie entstehen aus Verhaltensmustern, die die Reputation schrittweise verschlechtern, lange bevor ein Blacklist-Eintrag erscheint: hohe Bounce-Raten, geringes Engagement, Probleme mit Einwilligungen, unzureichende Reaktion auf Missbrauch oder Infrastruktur, die mit schlechten Akteuren geteilt wird. Wenn ein Eintrag erscheint, besteht das eigentliche Problem meist schon seit Wochen.
Proaktive Strategien gegen Reputationsschäden:
Trennen Sie Ihre Versandinfrastruktur. Halten Sie Transaktions-E-Mails, Marketing-E-Mails und API-Traffic auf getrennten IPs. Eine problematische Kampagne oder Integration darf nicht Ihre gesamte Infrastruktur in Mitleidenschaft ziehen können. Das ist die wirksamste strukturelle Schutzmaßnahme überhaupt.
Etablieren Sie eine einwilligungsbasierte Versandkultur. Reputationsschäden durch E-Mail lassen sich fast immer darauf zurückführen, dass an Menschen gesendet wurde, die Ihre Nachrichten nicht angefordert haben – gekaufte Listen, veraltete Kontakte oder unklare Opt-in-Praktiken. Saubere Einwilligungen und regelmäßige Listenpflege bringen bessere Reputationsergebnisse als jedes Tool.
Überwachen Sie das Engagement, nicht nur Beschwerden. Niedrige Öffnungsraten und hohe Raten ungelesen gelöschter Nachrichten sind Frühwarnsignale, anhand derer Mailbox-Anbieter Ihre Reputation herabstufen, bevor formelle Beschwerden eingehen. Beobachten Sie Engagement-Kennzahlen als Frühindikator.
Legen Sie SLAs für die Reaktion auf Missbrauch fest. Wie schnell Ihr Team auf Missbrauchsmeldungen reagiert, zeigt Reputationssystemen, wie ernst Sie das Problem nehmen. 24 Stunden sind das Minimum; 4 Stunden sind für Großversender besser.
Prüfen Sie Ihre Infrastrukturpartner. Wenn Sie Shared Hosting, einen Proxy-Anbieter oder einen geleasten IP-Pool nutzen, übernehmen Sie deren Reputationshistorie. Due Diligence vor dem Onboarding – nicht erst nach einem Zustellvorfall – ist die richtige Reihenfolge.
Für IPv4-Eigentümer, die über Leasing monetarisieren, erstreckt sich das Reputationsmanagement auch auf das Verhalten der Mieter. Plattformen wie IPbnb übernehmen das durch Prüfungen vor dem Onboarding, die Durchsetzung der Nutzungsbedingungen und kontinuierliches Monitoring – doch wer versteht, wie proaktives Reputationsmanagement aussieht, kann besser beurteilen, ob eine Plattform es richtig macht.
Best Practices zum Schutz Ihrer IP-Reputation 2026
IP-Reputation ist keine einmalige Reparatur – sie braucht ständige Aufmerksamkeit. So halten Sie Ihre Infrastruktur gesund und vertrauenswürdig.
Grundlegende Praktiken für alle
Trennen Sie Ihre Traffic-Arten. Mischen Sie niemals Transaktions-E-Mails mit Marketingkampagnen oder produktive APIs mit experimentellen Projekten. Ein einziger problematischer Anwendungsfall kann Ihren gesamten IP-Bereich belasten.
Richten Sie E-Mail-Authentifizierung ein. SPF, DKIM und DMARC sind nicht mehr optional. Sie belegen Ihre Legitimität und verbessern die Zustellbarkeit erheblich.
Halten Sie Ihre Listen sauber. Entfernen Sie Hard Bounces sofort, unterdrücken Sie inaktive Adressen und setzen Sie Abmeldungen umgehend um. Nichts zerstört die Reputation schneller als Mails an Menschen, die sie nicht wollen.
Reagieren Sie schnell auf Missbrauchsmeldungen. Es zählen Stunden, nicht Tage. Eine schnelle Reaktion zeigt Reputationssystemen, dass Sie Probleme ernsthaft abstellen.
Wärmen Sie neue IPs schrittweise auf. Steigern Sie das Volumen langsam über 4–6 Wochen. Plötzliche Spitzen von „kalten“ IPs lösen sofortige Filterung aus.
Automatisieren Sie Ihr Monitoring. Richten Sie tägliche Prüfungen und Benachrichtigungen bei Blacklist-Einträgen oder Reputationsverlusten ein. Manuelles Monitoring erkennt Probleme zu spät.
Besonderheiten beim IPv4-Leasing
Wenn Sie IPv4-Adressen monetarisieren, beeinflusst die Reputation direkt, was Mieter zu zahlen bereit sind. Saubere Blöcke mit guter Historie erzielen Premiumpreise. Belastete Bereiche mit Missbrauchshistorie lassen sich schwer verleasen und brauchen unter Umständen monatelange Bereinigung.
Die Herausforderung: Wenn Sie IPs verleasen, tragen Sie Mitverantwortung für die Reputation – frühere Mieter haben möglicherweise Schäden verursacht, die Sie übernehmen, und aktuelle Mieter verhalten sich trotz Ihrer Richtlinien vielleicht riskant.
Deshalb bauen Plattformen wie IPbnb die Reputationsprüfung in den Leasingprozess ein: automatisierte Prüfungen beim Onboarding, kontinuierliches Monitoring aller angebotenen Bereiche, konsequentes Vorgehen gegen Missbrauch und Unterstützung bei der Wiederherstellung beschädigter Blöcke.
Ihre IP-Reputation entscheidet, ob Ihr Traffic als vertrauenswürdig gilt oder blockiert wird. Behandeln Sie sie als den strategischen Vermögenswert, der sie ist – schützen Sie sie frühzeitig, überwachen Sie sie ständig und handeln Sie schnell, wenn Probleme auftreten.
FAQ: IP-Reputationstools & -Management
Was ist der Unterschied zwischen einem IP-Reputations-Checker und einem vollwertigen Zustellbarkeits-Tool?
IP-Reputations-Checker konzentrieren sich darauf, ob eine IP auf Blacklists steht oder in verschiedenen Datenbanken negative Reputationswerte hat. Vollwertige Zustellbarkeits-Tools liefern umfassende E-Mail-Leistungsdaten, darunter Inbox-Platzierungsraten, Spam-Beschwerdequoten, Engagement-Kennzahlen, Authentifizierungsstatus und Zustellbarkeitstrends im Zeitverlauf. Nutzen Sie Checker für schnelle Diagnosen und Zustellbarkeits-Suites für den laufenden Versandbetrieb.
Mit welchen Tools sollte ich bei nur 1–2 Versand-IPs beginnen?
Beginnen Sie mit MXToolbox für schnelle Blacklist-Prüfungen, den Google Postmaster Tools für Einblick in Ihre Gmail-Reputation und dem integrierten Zustellbarkeits-Dashboard Ihres ESP. Diese drei kostenlosen Tools decken die wesentlichen Signale für kleine Versender ab. Ergänzen Sie Spamhaus-Abfragen bei konkreten Zustellproblemen und Microsoft SNDS, wenn Sie nennenswerte Volumen an Outlook-/Hotmail-Nutzer senden.
Wie oft sollte ich Massenprüfungen der IP-Reputation durchführen?
Für kritische Infrastruktur wie E-Mail-Versand-IPs oder produktive APIs sollten Sie täglich automatisiert prüfen und sofort benachrichtigt werden. Für größere IP-Portfolios einschließlich geleaster Bereiche oder Proxy-Pools bieten wöchentliche automatisierte Prüfungen mit monatlicher manueller Durchsicht eine gute Abdeckung. Erhöhen Sie die Frequenz, wenn Sie in Hochrisikobereichen tätig sind oder Ihre Reputation stark schwankt.
Wann ist es günstiger, eine IP zu ersetzen, statt ihre Reputation zu reparieren?
Wenn eine IP auf großen Blacklists steht und kein klarer Weg zum Delisting besteht, eine lange Missbrauchshistorie aus der Zeit vor Ihnen hat oder mehr als 90 Tage Bereinigungsaufwand erfordert, ist ein Austausch oft wirtschaftlicher. Berücksichtigen Sie bei dieser Entscheidung die Kosten neuer IPs, die Aufwärmzeit (typischerweise 4–6 Wochen für saubere IPs, länger für zuvor missbrauchte) und Geschäftsverluste während der Bereinigung.
Wie passen IP-Reputations-APIs in unseren bestehenden Monitoring-Stack?
IP-Reputations-APIs lassen sich in Ihr SIEM zur Sicherheitskorrelation in Echtzeit, in Registrierungs- und Login-Abläufe zur Betrugsprävention, in Incident-Response-Systeme zur Anreicherung von Missbrauchsuntersuchungen und in Monitoring-Dashboards integrieren, um die Reputation neben klassischen Infrastrukturkennzahlen zu verfolgen. Die meisten APIs bieten einfache REST-Endpunkte, die in gängige Automatisierungs-Workflows passen.
Kann ich die IP-Reputation kostenlos prüfen oder brauche ich kostenpflichtige Tools?
Viele wichtige Reputationsprüfungen sind komplett kostenlos: Spamhaus-Abfragen, Google Postmaster Tools, Microsoft SNDS, einfache MXToolbox-Prüfungen, AbuseIPDB und VirusTotal bieten kostenlose Stufen. Diese decken die meisten kleinen und mittleren Betriebe ab. Kostenpflichtige Tools brauchen Sie für automatisiertes Monitoring im großen Maßstab, Massenprüfungen großer Bereiche, Betrugsbewertungs-APIs in Echtzeit oder fortgeschrittene Threat-Intelligence-Feeds mit historischen Daten.
Was ist ein „guter“ IP-Reputationswert und wie wird er gemessen?
Es gibt kein universelles Bewertungssystem – verschiedene Tools nutzen verschiedene Skalen. Allgemein gilt: Google Postmaster bewertet mit „High/Medium/Low“, die meisten Sicherheitsanbieter nutzen Skalen von 0–100 (90+ ist exzellent, 70–89 gut, 50–69 bedenklich, unter 50 problematisch), und Blacklist-Checker zeigen binäre Ergebnisse (gelistet oder nicht). Achten Sie weniger auf absolute Werte als auf Trends – plötzliche Einbrüche weisen auf Probleme hin, die untersucht werden müssen.
Meine IP steht auf einer Blacklist. Wie lange dauert das Delisting?
Das hängt stark von der jeweiligen Blacklist ab:
Automatisches Delisting: Manche Listen (etwa Spamhaus PBL) entfernen IPs nach 24–48 Stunden unauffälligen Verhaltens automatisch
Delisting auf Antrag: Große Listen bearbeiten Entfernungsanträge in der Regel innerhalb von 24–72 Stunden, nachdem Sie die Ursache behoben haben
Zeitbasiertes Delisting: Manche Listen verlangen 1–4 Wochen nachweislich sauberen Versands vor der Entfernung
Dauerhafte Einträge: Bei schweren oder wiederholten Verstößen drohen lange Listungen, die monatelange Bereinigung erfordern
Beheben Sie immer zuerst die Ursache, bevor Sie ein Delisting beantragen – sonst werden Sie sofort wieder gelistet.
Wie wirkt sich Shared Hosting auf meine IP-Reputation aus?
Beim Shared Hosting teilen Sie eine IP mit potenziell Hunderten anderer Nutzer. Versendet einer von ihnen Spam oder begeht Missbrauch, können Ihre E-Mails und Ihr Traffic blockiert werden, selbst wenn Ihr Verhalten einwandfrei ist. Dieser „Nachbarschaftseffekt“ ist der Grund, warum seriöse E-Mail-Versender dedizierte IPs oder die Infrastruktur seriöser ESPs nutzen. Wenn Sie Shared Hosting nutzen und Zustellprobleme haben, prüfen Sie, ob Ihre geteilte IP gelistet ist – möglicherweise müssen Sie bei Ihrem Hoster eine neue IP anfordern oder auf dedizierte Infrastruktur umsteigen.
Kann eine problematische IP in meinem Subnetz meine anderen IPs beeinträchtigen?
Ja. Viele Reputationssysteme bewerten ganze Subnetze (/24- oder /16-Bereiche) statt einzelner IPs, besonders bei kleineren Betreibern. Betreibt eine IP in Ihrem Bereich Missbrauch, können benachbarte IPs in „Sippenhaft“ genommen werden, auch wenn ihr Verhalten sauber ist. Deshalb ist es wichtig, Ihren gesamten zugeteilten Bereich zu überwachen – nicht nur die aktiv genutzten IPs. Unbekannte oder ungenutzte IPs in Ihrem Subnetz könnten unbemerkt kompromittiert sein und die Reputation des gesamten Bereichs herunterziehen.
IP-Reputation und E-Mail-Zustellbarkeit 2026 – was hat sich geändert?
Die größte Veränderung ist die Durchsetzung. 2024–2025 haben Google und Yahoo ihre Anforderungen an Massenversender formalisiert und SPF, DKIM und DMARC von Empfehlungen zur Pflicht gemacht. Microsoft folgte mit ähnlichen Anforderungen für Outlook. Das praktische Ergebnis: Versender, die 2023 mit schwacher Authentifizierung oder grenzwertigen Beschwerderaten noch durchkamen, werden jetzt aktiv gefiltert. Die Reputationsschwellen haben sich kaum verändert, doch die Toleranz für grenzwertige Versender ist gesunken. 2026 liegt die Mindestanforderung bei authentifiziertem Versand, Beschwerderaten unter 0,1 % und keinen Einträgen auf großen RBLs. Alles darunter führt zu Filterung im großen Maßstab.




